




OAuth2 and OpenID Connect Authorization Server
ZebraByte vorbește acum despre OAuth2 și OpenID Connect - oricine poate construi integrări care se conectează direct la setul dvs. de conformitate.
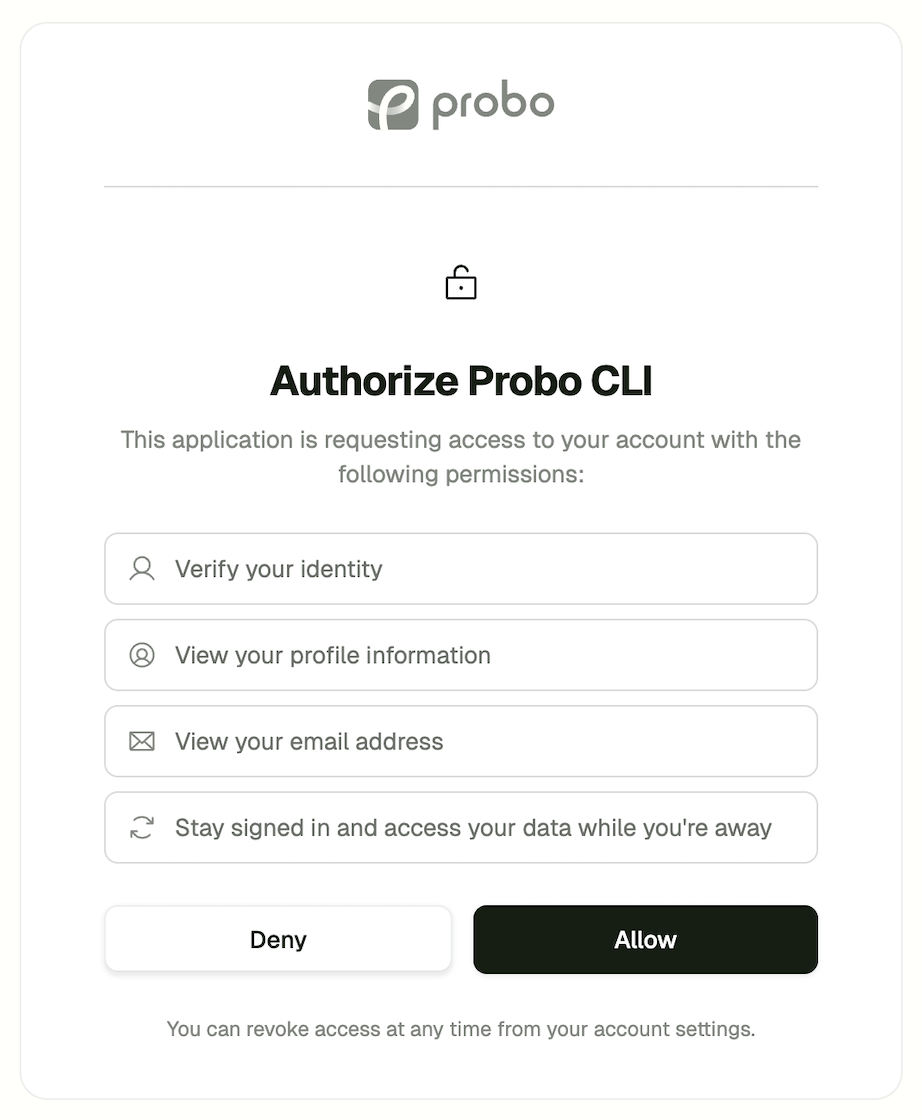
ZebraByte este acum un server de autorizare OAuth2 și OpenID Connect, ceea ce înseamnă că oricine – echipa dvs., partenerii dvs., furnizorii terți – poate construi integrări care să autentifice împotriva ZebraByte și să acceseze datele dvs. de conformitate.
Doriți să conectați un tablou de bord intern? Wire up un conductor CI? Lăsați un furnizor să tragă dovezi automat? Înregistrați un client, obțineți jetoane, trimiteți-l. PKCE, grantul dispozitivului, înregistrarea dinamică a clientului, introspecția și revocarea sunt toate acolo din cutie.
Acesta este fundamentul pentru un ecosistem deschis în jurul ZebraByte. Nu mai există chei unice API sau integrări personalizate de autentificare - doar standard OAuth2.
Ceea ce trebuie să faceți este să faceți upgrade: este nevoie de un nou probod.auth.oauth2-server să configureze blocul cu cel puțin o cheie de semnătură. Verificați notele de lansare înainte de rularea înainte.
