



Securitate
Criteriul de bază pentru fiecare raport SOC 2
Access control, change management, monitoring, incident response și alte controale care protejează sistemele împotriva accesului neautorizat.

Definim scope-ul, organizăm controls și evidence, urmărim remediation și pregătim organizația pentru engagement-ul auditorului independent. După raport, același program continuă să funcționeze.
Type I
Type II
Assurance program
SOC 2 este un framework de assurance pentru organizații de servicii. Raportul oferă clienților și reviewerilor o evaluare independentă a controalelor aflate în scope.
Readiness-ul util construiește un program care poate fi demonstrat în audit și operat după audit — nu documente care există doar pentru perioada engagement-ului.
Trust Services Criteria
Security este criteriul de bază. Celelalte se adaugă atunci când produsul, commitments sau cerințele clienților justifică includerea lor în scope.
Criteriul de bază pentru fiecare raport SOC 2
Access control, change management, monitoring, incident response și alte controale care protejează sistemele împotriva accesului neautorizat.
Când disponibilitatea face parte din angajamente
Capacitate, backup, recovery, continuitate și monitorizarea serviciilor atunci când organizația face commitments privind disponibilitatea.
Pentru procesare completă, validă și la timp
Controale care susțin acuratețea, autorizarea și integritatea proceselor relevante pentru serviciul evaluat.
Pentru informații desemnate confidențiale
Clasificare, acces, protecție și eliminare controlată a informațiilor pe care organizația s-a angajat să le trateze ca fiind confidențiale.
Când privacy intră în scope
Procese pentru colectare, utilizare, retenție, disclosure și alte obligații relevante privind informațiile personale.
Report type
Două tipuri de raport, două obiective de assurance diferite.
Evidence lifecycle
Programul este construit în jurul mediului real, al riscurilor și al controalelor pe care organizația le poate opera și demonstra.
Definim serviciile, sistemele, locațiile, furnizorii și Trust Services Criteria relevante pentru engagement.
→Legăm riscurile de controalele existente și identificăm gap-urile care trebuie remediate înainte de audit.
→Owners, policies, access reviews, vulnerability management, change management și celelalte activități intră într-un program operabil.
→Colectăm, revizuim și aprobăm dovezile lângă controalele pe care le susțin, fără un sprint separat înainte de audit.
→Organizăm materialele, verificăm gap-urile rămase și pregătim ownerii pentru întrebările și sample-urile auditorului.
→După raport, controls, evidence și remediation continuă. SOC 2 nu se termină la data emiterii raportului.
↻Control evidence
Un control SOC 2 nu devine real doar pentru că există într-o policy. Când scope-ul cere măsuri tehnice, le legăm de activitățile și evidence-ul care există în infrastructură.
Vezi Cyber SecurityEngagement roles
Readiness, control mapping, evidence structure, remediation tracking și operarea continuă a programului în scope-ul agreat.
Deține procesele, controalele reale, deciziile de business și informațiile pe care doar ownerii interni le pot confirma sau opera.
Efectuează engagement-ul de atestare și emite raportul. ZebraByte nu se prezintă drept firmă CPA și nu emite raportul SOC 2.
Trust distribution
Raportul SOC 2 și alte documente de trust pot fi distribuite controlat prin Trust Center, cu acces aprobat și documente protejate.
Vezi Trust Center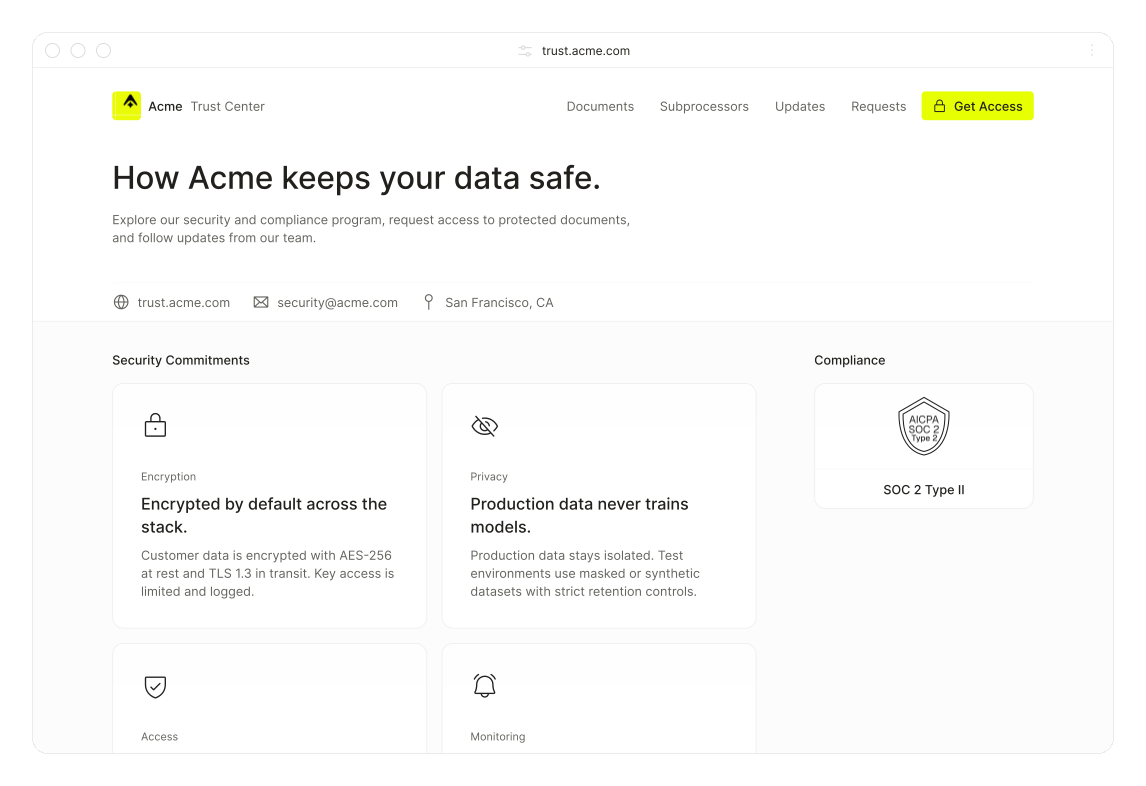
Exemple practice din biblioteca platformei despre programe de conformitate și securitate construite pentru organizații în creștere.
Vezi toate studiile de caz

Nu. SOC 2 este un engagement de atestare care rezultă într-un raport emis de un auditor independent calificat. ZebraByte ajută la readiness și operarea programului, nu emite raportul.
Type I evaluează designul controalelor la un moment dat. Type II evaluează designul și operarea controalelor pe o perioadă definită. Alegerea depinde de obiectivul comercial, maturitatea programului și cerințele clienților sau auditorului.
Nu. Security este criteriul de bază pentru fiecare raport, iar celelalte criterii se selectează în funcție de serviciu, commitments și contextul organizației.
Da. Aceleași măsuri, riscuri și dovezi pot susține mai multe obligații atunci când cerințele se suprapun, în loc să duplicăm munca doar pentru că framework-ul are alt nume.
Programul continuă: controls trebuie operate, evidence-ul trebuie actualizat, findings trebuie remediate, iar raportul și documentele de trust pot fi distribuite controlat prin Trust Center acolo unde este potrivit.
Putem începe cu readiness și continua cu controls, evidence, remediation și operarea programului după emiterea raportului.
Discută despre SOC 2
Nu găsești framework-ul pe care îl cauți?
Discută cu noi — este posibil să îl putem include în program.
Nu vedeți cadrul pe care îl căutați?
Reach out – este posibil să o susținem deja în program.