


Framework-uri, controale și măsuri
Leagă cerințele de controalele și măsurile pe care organizația le operează în realitate, cu ownership, stare și trasabilitate.

Framework-uri, controale, măsuri, task-uri, dovezi, riscuri, privacy, furnizori și audit — conectate într-o platformă cloud SaaS construită pentru munca de zi cu zi, nu doar pentru ziua auditului.
Program overview

Platforma
Leagă cerințele de controalele și măsurile pe care organizația le operează în realitate, cu ownership, stare și trasabilitate.
Coordonează munca de conformitate și păstrează dovezile lângă controalele pe care le susțin, în loc să le împrăștii prin foldere și emailuri.
Menține registrul de risc, scope-uri, sisteme, amenințări, scenarii și măsuri de tratare într-un model conectat cu programul de conformitate.
Inventariază furnizorii și subprocessors, documentează procesările și gestionează evaluări, DPIA, TIA și solicitări privind datele.
Versionează și aprobă documentele controlate, definește scope-ul auditului, pregătește evidențele și urmărește findings până la remediere.
Conectează SSO și SCIM, aplicațiile și campaniile de access review pentru a demonstra că accesul este revizuit și controlat continuu.
Un singur SaaS, trei moduri de lucru
ZebraByte este livrat ca platformă cloud. Diferența nu este unde instalezi software-ul, ci cine conduce activitatea de conformitate.
Self-service
Security, engineering și compliance lucrează direct în ZebraByte Cloud și păstrează controlul complet asupra programului.
Professional / Adviser
Consultanții, avocații, DPO și specialiștii GRC pot utiliza platforma pentru a structura și administra munca de conformitate a clienților lor.
Conformitate gestionată
Aceeași platformă este operată împreună cu specialiști ZebraByte atunci când organizația vrea suport hands-on pentru program, evidențe și audit readiness.
Workflow
Programul pornește de la scope și framework-uri și continuă prin evidențe, risc, audit și revizuire continuă.
Scope, membri, obligații și standardele pe care vrei să le implementezi sau să le menții.
Transformi cerințele într-un sistem de măsuri reale, cu owners, stare și responsabilități clare.
Păstrezi demonstrația implementării lângă controlul potrivit și reduci munca repetitivă înainte de audit.
Vezi relația dintre active, procesări, third parties, scenarii de risc și măsurile de protecție.
Aprobări, versiuni, Statements of Applicability, scope, findings și materialele necesare reviewerilor.
Revizuiești accesul, remediezi findings și actualizezi programul pe măsură ce sistemele și cerințele se schimbă.
Automatizare și integrări
Interfața este doar una dintre căile de lucru. ZebraByte poate fi conectat la stack-ul organizației pentru a reduce operațiunile manuale și a păstra datele de compliance sincronizate.
Explorează documentația pentru dezvoltatoriDin program către exterior
Compliance Portal / Trust Center este stratul extern al programului: certificări, documente, commitments și fișiere protejate pot fi distribuite clienților și reviewerilor fără să expui workspace-ul intern.
Vezi Compliance Portal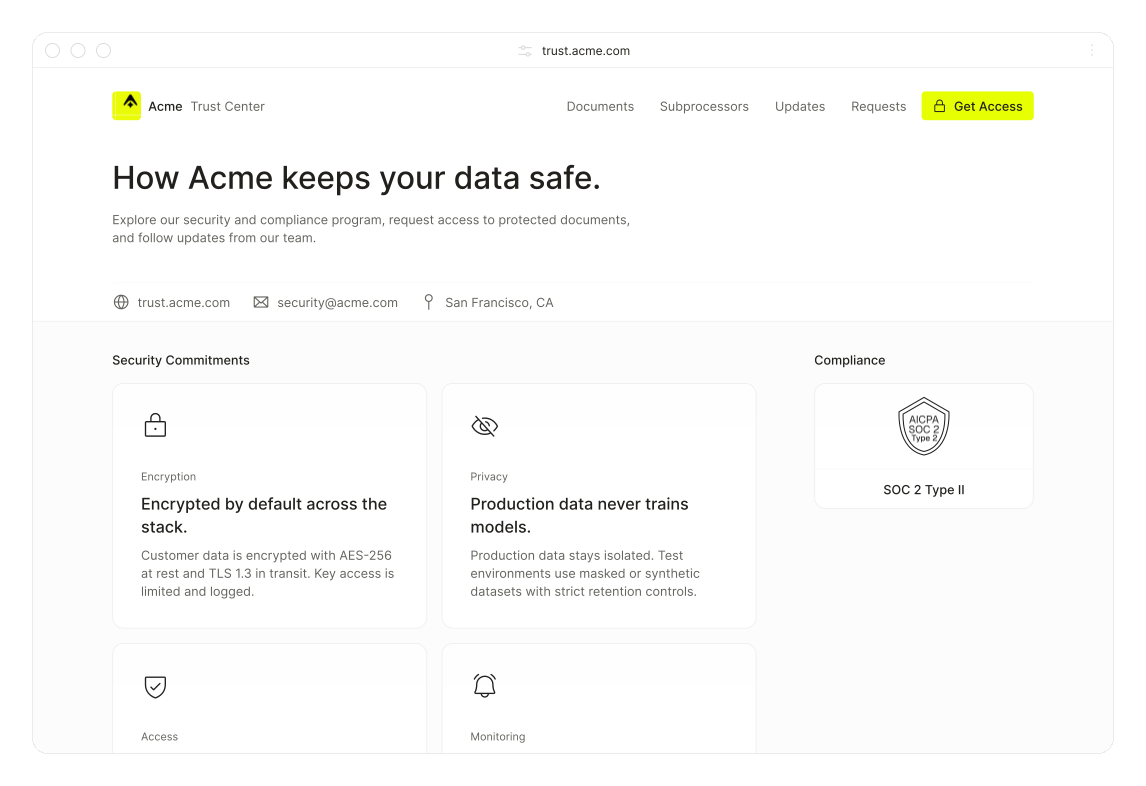
Același sistem poate susține o echipă internă, un adviser care lucrează pentru clienți sau un engagement Managed Compliance operat împreună cu ZebraByte.

Nu găsești framework-ul pe care îl cauți?
Discută cu noi — este posibil să îl putem include în program.
Nu vedeți cadrul pe care îl căutați?
Reach out – este posibil să o susținem deja în program.