




Acest caz evidențiază un proces de conformare rapid, simplu, cu cea mai mare parte a muncii operaționale gestionate pentru echipă și numai elemente clare de acțiune lăsate în interior.
Conformitate gestionată
Compliance, gestionat împreună cu tine.
Un specialist ZebraByte coordonează programul de conformitate de la scope și risk până la controls, evidence, remediation și audit readiness. Echipa ta păstrează ownership-ul real, iar noi reducem munca operațională și ținem programul în mișcare.
SOC 2 Type 1
ISO 27001
ISO 42001
CCPA
GDPR
ISO 27701
HIPAA
FERPA
CASA
SOC 2
De la haos la control
01
Analiză și plan
Începem cu evaluarea mediului, a riscurilor și a furnizorilor, identificăm lacunele și stabilim pașii prioritari. Apoi construim un program de conformitate adaptat modului în care lucrează echipa ta.
02
Implementare și audit
Colectarea dovezilor este automatizată prin platformă, iar echipa noastră pregătește documentele și coordonează comunicarea necesară pentru audit. Participi doar acolo unde este nevoie, cu pregătire și context clar.
03
Conformitate continuă
După finalizarea auditului, programul continuă în fundal: monitorizăm schimbările, actualizăm controalele, reînnoim dovezile și menținem evaluările la zi pentru o pregătire continuă.
Programul rulează continuu, nu doar înainte de audit
Folosim platforma ZebraByte pentru a păstra controls, evidence, risk și documentele conectate, iar specialistul dedicat urmărește ce trebuie făcut în continuare.
Un expert dedicat programului
Ai un owner clar pentru program, care coordonează politicile, controalele, evaluările, evidence-ul și pregătirea pentru review-uri sau audit.
Evidence care se menține în fundal
Dovezile, aprobările și review-urile sunt urmărite pe parcurs, astfel încât audit readiness să nu înceapă cu reconstruirea ultimelor luni de activitate.
Trust pentru clienți și parteneri
Când trebuie să demonstrezi postura de securitate, documentele aprobate pot fi distribuite controlat prin Trust Center fără să expui workspace-ul intern.
Lucru integrat cu echipa ta
Programul este construit în jurul modului în care funcționează organizația, cu owners interni și intervenții clare doar atunci când este nevoie de decizie, validare sau acțiune tehnică.
Cine face ce
Managed nu înseamnă să inventăm ownership în locul organizației. Separăm clar munca pe care o putem coordona de deciziile și activitățile care trebuie să rămână la ownerii reali ai proceselor.
Program & governance
Structură, calendar de review, follow-up și coordonarea programului.
Deciziile de business, risk acceptance și ownerii interni.
Control & Dovezi
Mapping, evidence plan, review de calitate și urmărirea gap-urilor.
Execută sau confirmă activitățile care aparțin proceselor interne.
Policies & documents
Structură, draft, versioning, approvals și calendar de revizuire.
Aprobă conținutul și confirmă că reflectă modul real de lucru.
Risk & third parties
Metodologie, register, reviews și legătura cu măsurile de tratare.
Context operațional, priorități și decizii privind acceptarea riscului.
Audit readiness
Gap tracking, evidence pack, pregătirea ownerilor și follow-up.
Participă acolo unde auditorul are nevoie de owner-ul real al procesului.
Un program, mai multe framework-uri
Nu reconstruim aceeași muncă de la zero pentru fiecare standard. Acolo unde cerințele se suprapun, aceleași controls, risks și evidence pot susține mai multe obiective de conformitate.
ISO/IEC 27001
ISMS, risk treatment, controls, Statement of Applicability și audit readiness.
SOC 2
Trust Services Criteria, controls, evidence și pregătire pentru engagement-ul auditorului.
GDPR & Privacy
Data mapping, RoPA, DPIA, third parties, privacy governance și măsuri tehnice.
NIS2
Cyber risk, resilience, supplier security, incident readiness și evidence continuu.
Accesibilitate
Assessment, remediation și managementul continuu al accesibilității web.
Compliance in practice
Aceste exemple sunt păstrate pentru a arăta rezultatele și modelele de operare pe care un model de platformă și expert le poate permite; ele nu sunt prezentate ca aprobări ale clienților ZebraByte.
Această experiență ilustrează modul în care conformitatea se poate potrivi într-un flux de lucru async existent, cu colaborare cu frecare scăzută, în loc să creeze un proces de operare separat.
Călătoria de referință demonstrează valoarea sprijinului proactiv al experților și a unui flux de lucru de certificare personalizat în comparație cu o experiență mai generală de automatizare.
Un model hands-on de conformitate poate absorbi o mare parte din ridicarea grea, în timp ce echipa de clienți rămâne concentrată pe munca de securitate și produs pe care numai ea o poate efectua.
Acest caz arată modul în care orientarea structurată poate înlocui luni de instrumente fragmentate, incertitudini și lucrări duplicate cu o cale mai clară de la pregătire la audit.
Experiența subliniază suportul profesional, receptiv și o cale mai rapidă către conformitate pentru o echipă care compară mai multe platforme GRC stabilite.
Această călătorie demonstrează valoarea ghidării pas cu pas, a dovezilor organizate și a proprietății experților atunci când se pregătește o mică echipă tehnică pentru un audit.
Cazul de referință evidențiază un proces rapid și uman ISO27001 care s-ar putea adapta la realitățile unei companii foarte mici, în loc să presupună un departament intern de conformitate mare.
Acest exemplu arată modul în care conformitatea poate fi adaptată la lucrările de inginerie existente, în timp ce specialiștii absoarbe o mare parte din sarcina operațională și mențin programul în mișcare.
Călătoria SOC2 ilustrează modul în care un suport puternic și un flux de lucru bine structurat pot face ca conformitatea să fie semnificativ mai puțin perturbatoare pentru o echipă de produse.
Acest caz este o reamintire utilă că un program de conformitate se poate simți gestionabil atunci când dovezile, proprietatea și îndrumarea experților sunt organizate într-un singur loc.
Principiul de bază este simplu: concentrează-ți timpul pe controalele și deciziile de securitate care contează, în loc să maximizezi conformitatea.
Această experiență demonstrează avantajul combinării implementării controlului, a explicației și a sprijinului furnizor-securitate atunci când cerințele întreprinderii sosesc în același timp cu un program formal de asigurare.
Pentru companiile care se confruntă cu revizuiri exigente de securitate a clienților, un model de operare de conformitate riguros și receptiv poate transforma asigurarea într-o parte a procesului de vânzări și de încredere.
Cazul ilustrează un model în care securitatea și conformitatea sunt construite în jurul modului în care compania operează deja, în timp ce suportul specializat se ocupă de o mare parte a ridicării grele.
Un partener de conformitate matur ar trebui să ajute o companie să decidă ce standarde se potrivesc cu adevărat afacerii sale, mai degrabă decât să împingă fiecare certificare sau licență disponibilă.
ZebraByte customers
Ce spun clienții ZebraByte
Feedback real din proiecte și servicii ZebraByte. Pe măsură ce construim propriile studii de caz de compliance, acestea vor înlocui gradual exemplele de referință de mai sus.
Am avut site-ul plin de viruși și tot timpul îmi dădea erori. Nu mai mergea cum trebuie și nimeni nu știa ce are. Cei de la ZebraByte m-au ajutat imediat au curățat tot, au securizat site-ul și l-au mutat pe serverele lor. De atunci merge perfect și nu am mai avut nicio problemă. Se vede că știu ce fac și chiar se implică. Recomand 100%!
Am început să colaborez cu Zebrabyte de câteva luni și au livrat mai mult decât m-am asteptat. Am decis să îmi mut site-ul la ei deoarece am avut probleme cu vechiul provider și era și virusat. Cei de la ZebraByte au standarde foarte ridicate in ceea ce priveste securitatea și hosting enterprise. Echipa lor este foarte profesionistă, răspunde rapid la orice întrebare, oferă soluții clare si explica pe înțelesul tuturor chiar daca nu ai cunostinte tehnice. Platformele de hosting sunt stabile, rapide și bine protejate. Recomand cu încredere oricărei companii care are nevoie de hosting enterprise sigur și de suport solid în zona de securitate IT.
Am avut o problemă urâtă cu site-ul, tot primeam alerte de securitate și linkuri ciudate apăreau peste tot. Cei de la ZebraByte au intrat imediat, au curățat tot și l-au mutat la ei. De atunci merge fără probleme, chiar și mai repede. Foarte serioși!
Super profi! Am colaborat foarte bine cu aceasta echipa. Toate cerintele au fost rezolvate intr-un timp foarte scurt. Recomand!
Am lucrat extraordinar cu aceasta echipa. Ii recomand!
Cea mai bună colaborare pe care am văzut-o vreodată! 10 stele!!!
Nu puteam fi mai fericit cu serviciile de găzduire web de la ZebraByteUK! Nu numai că site-ul meu funcționează fără probleme și fiabil, dar mi-au oferit și un bonus fantastic - servicii de listare a afacerilor gratuite.
A fost foarte frumos să-mi proiectez site-ul de cătreZebrabyte! Echipa a fost de ajutor și au stabilit totul de la A la Z, mi-au plăcut sugestiile pe care le-au dat.
O echipă de experți și foarte prietenoasă. vă recomand 100% și vă mulțumesc pentru munca grea.
Serviciu excelent, foarte înțelegere și răbdare cu toate cererile noastre. recomand pe deplin ZebraByte pentru design-ul site-ului pentru a se potrivi nevoilor dvs.!
Site-ul a fost ușor de înțeles și de utilizat. suportul oferit mi-a ajutat să înțeleg o parte din site-ul, suportul a fost uimitor și rapid.
Studii de caz
Exemple practice din biblioteca platformei despre programe de conformitate și securitate construite pentru organizații în creștere.
Vezi toate studiile de caz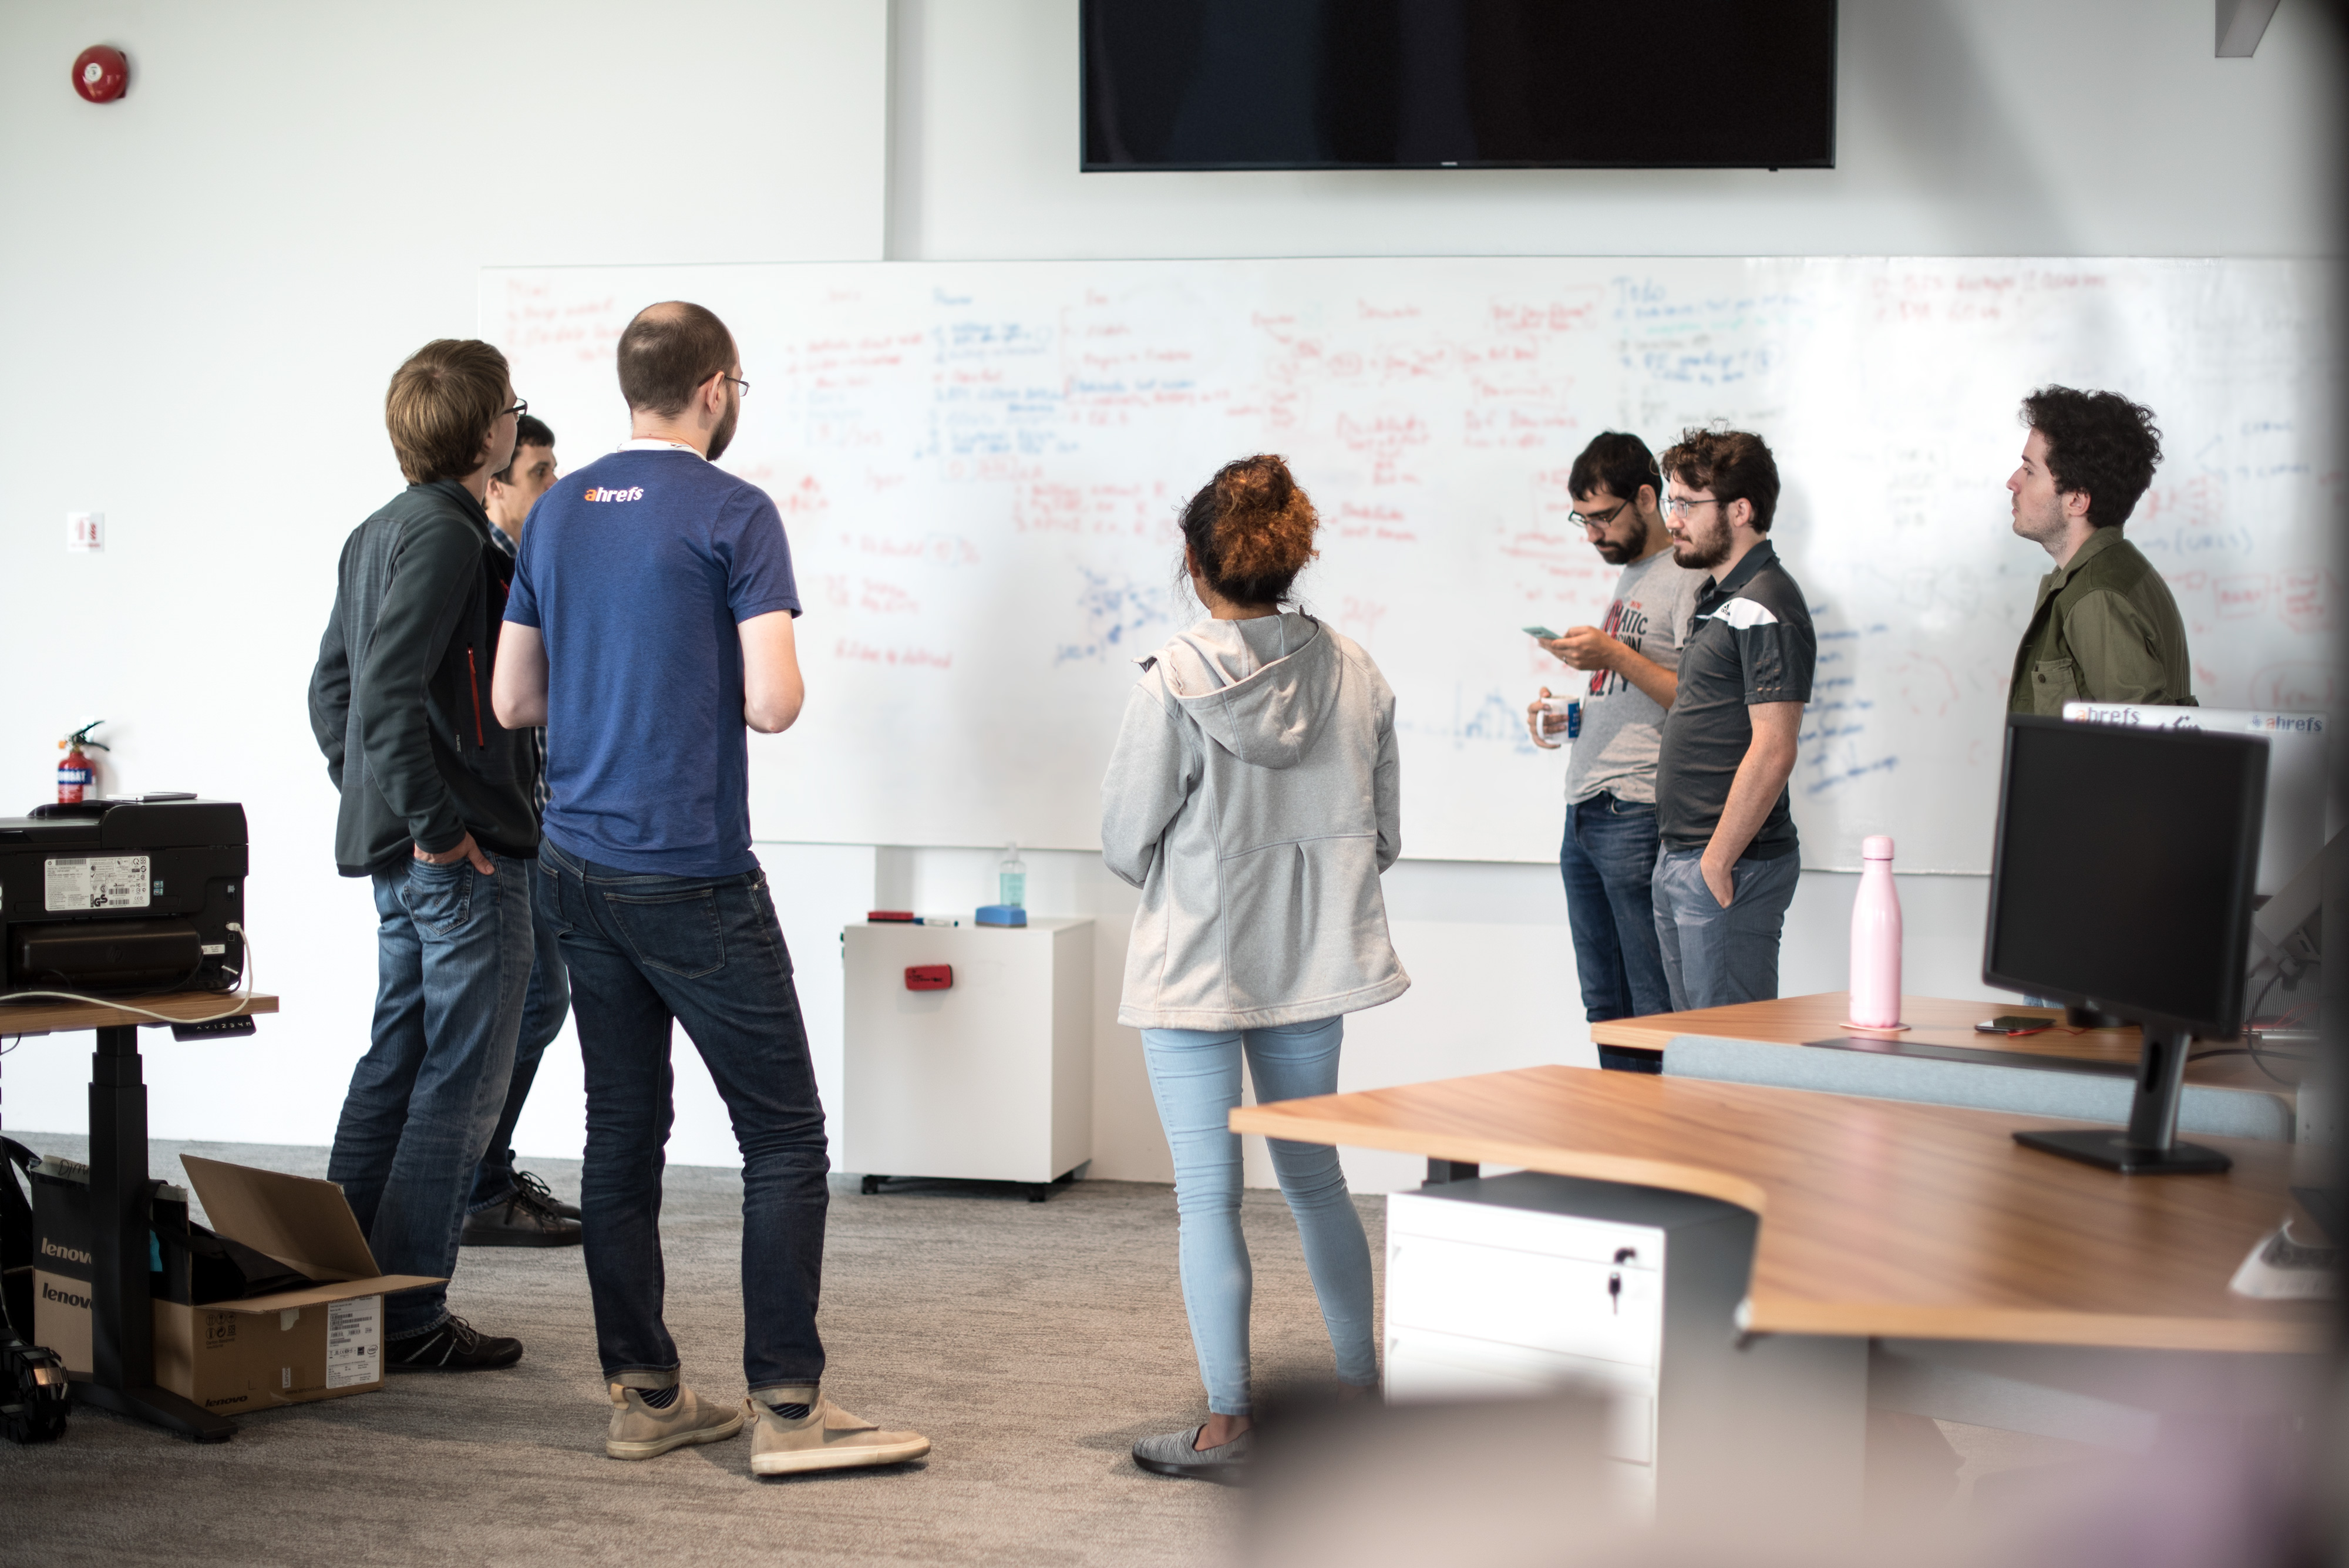

How Ahrefs became ISO 27001 certified in 3 months
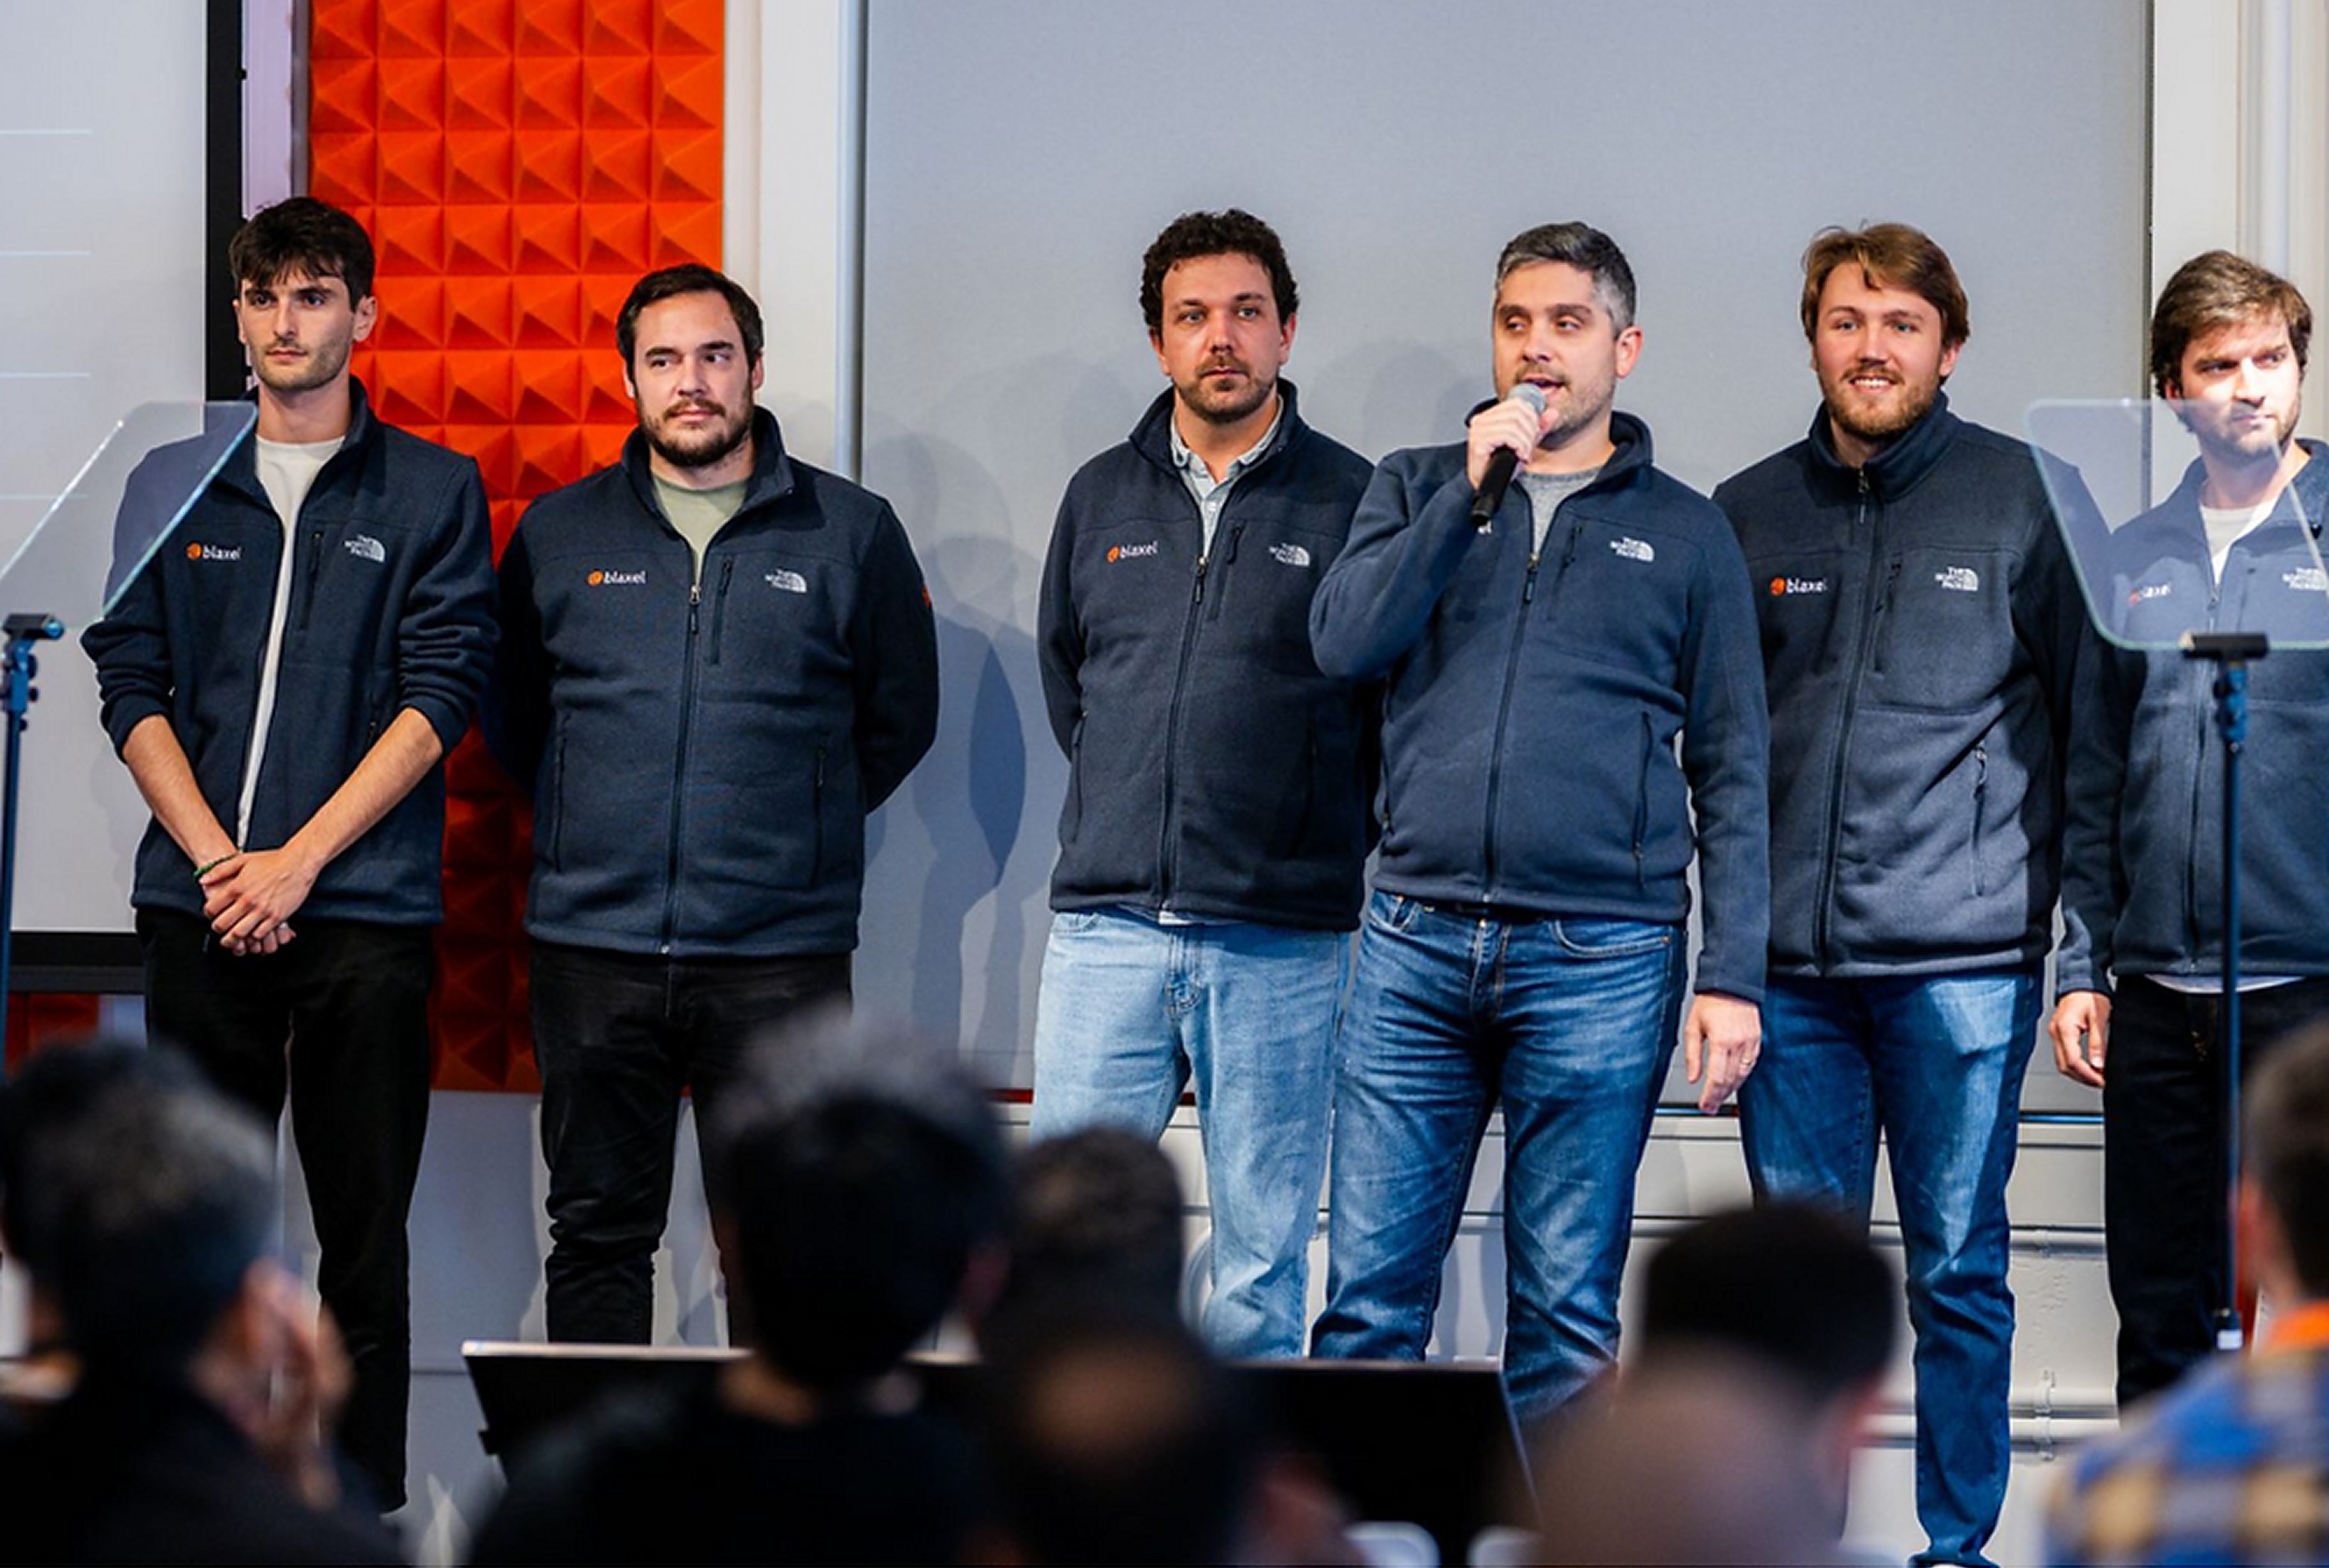
Cum a închis Blaxel afacerile întreprinderilor fără a încetini
Cum a devenit Helix-DB pregătit pentru întreprindere cu SOC2
De la rapid la pregătit pentru întreprinderi: călătoria SOC2 a Vybe
Cum Lucis a făcut securitatea un default, nu un compromis
De la website compromis la infrastructură securizată
Întrebări frecvente
Care este diferența dintre platforma self-service și Managed Compliance? +
Platforma este aceeași. În self-service, echipa sau adviser-ul tău operează programul. În Managed Compliance, ZebraByte preia mai mult din coordonare, evidence, documente, follow-up și audit readiness împreună cu ownerii interni.
ZebraByte poate lua toate deciziile de compliance în locul organizației? +
Nu. Deciziile de business, risk acceptance, responsabilitățile legale și activitățile care aparțin proceselor interne rămân la organizație. Rolul nostru este să reducem munca operațională și să ținem programul coerent și în mișcare.
Putem începe cu un singur framework și extinde ulterior? +
Da. Programul poate porni de la ISO 27001, SOC 2, GDPR sau NIS2 și poate reutiliza controale, riscuri și dovezi atunci când cerințele se suprapun.
Managed Compliance include și remediation tehnică? +
Atunci când un gap cere o măsură tehnică, programul poate fi legat de security assessment, hardening, website security, email security, incident readiness sau infrastructură administrată. Scope-ul se stabilește în funcție de nevoia reală, nu prin adăugarea automată de servicii.
ZebraByte emite certificări ISO sau rapoarte SOC 2? +
Nu. ZebraByte ajută la readiness, implementare, evidence și operarea programului. Certificarea sau raportul de atestare este emis de organismul sau auditorul independent competent pentru framework-ul respectiv.
Construiește un program pe care îl poți menține după primul audit.
Poți folosi platforma direct sau poți lucra cu ZebraByte într-un model Managed Compliance, în funcție de cât ownership operațional vrei să păstrezi intern.
Discută despre Managed Compliance