





How Ahrefs became ISO 27001 certified in 3 months
Reference case study. Acest material documentează o călătorie reală a ISO27001 și este păstrat ca un exemplu al modului în care o platformă de conformitate susținută de experți poate formaliza o organizație de inginerie stabilită.
The Challenge: Ahrefs avea nevoie de asigurări formale pentru clienții corporativi, fără a-și înlocui cultura de inginerie cu o birocrație separată de conformitate.
The Approach: Practicile de infrastructură și securitate existente au fost transformate într-un ISMS practic, lacunele materiale au fost prioritizate, dovezile au fost organizate central și specialiștii au efectuat o mare parte a coordonării conformității.
The Results:
- audit-ready in weeks rather than a conventional multi-month preparation cycle;
- o reducere cu aproximativ 80% a timpului de pregătire pentru audit în cadrul angajamentului de referință;
- substantially lower external-consulting overhead than a traditional high-touch engagement;
- perturbări minime pentru echipele de inginerie și infrastructură.
About Ahrefs
Ahrefs este o companie de tehnologie SEO și marketing cu sediul în Singapore, fondată în 2010. platforma sa este folosită de marketeri, agenții și întreprinderi pentru a analiza backlink-urile, cuvintele cheie, concurenții și performanța căutării.
Compania operează o mare parte din infrastructura sa internă pentru a susține scanarea web continuă și seturi de date foarte mari. Acest model de operare creează un mediu tehnic matur, dar cumpărătorii de întreprinderi au încă nevoie de dovezi standardizate că guvernanța securității este documentată, repetabilă și independent evaluabilă.
The challenge
Șoferul a fost diferit: pe măsură ce activitatea întreprinderii a crescut, perspectivele au început să solicite asigurări ISO27001 și SOC2.
Prin urmare, proiectul a trebuit să îndeplinească mai multe obiective simultan:
- consolidarea încrederii clienților prin asigurări recunoscute;
- să păstreze cultura de inginerie existentă a companiei;
- face ca ISMS să reflecte o infrastructură reală, mai degrabă decât un șablon generic;
- minimizarea muncii manuale pentru ingineri și personalul de securitate;
- să ajungă la pregătirea de audit suficient de repede pentru a sprijini oportunitățile comerciale active.
Partea dificilă a ISO27001 este de a scrie rareori o listă lungă de controale, decizând ce este suficient pentru riscurile reale ale organizației, documentând modul în care funcționează controalele și dovedind că sistemul este menținut în timp.
De ce abordarea tradițională a creat frecare
O rută convențională poate implica angajarea de personal dedicat de conformitate internă sau depinderea puternică de consultanți externi. Ambele pot fi costisitoare pentru o companie tehnică atunci când contextul trebuie să fie transferat în mod repetat.
Experiența de referință a evidențiat o problemă comună: echipele pot înțelege controalele individuale ISO27001 dar sunt încă nesigure cu privire la domeniul de aplicare, calitatea dovezilor și ce implementare „suficientă” arată în practică.
Echipele pot începe să trateze fiecare control ca pe un proiect izolat și să presupună că totul trebuie perfecționat înainte de a vorbi cu un auditor.
Un model mai bun este iterativ: identificați lacunele reale, stabiliți un sistem de management de lucru, pregătiți dovezi și continuați să le îmbunătățiți în timp.
Transformarea practicilor existente într-un ISMS
Abordarea de succes în acest caz de referință a avut trei părți principale.
1. Design around existing operations
În loc să impună procese fără legătură, programul de conformitate a documentat modul în care funcționează deja securitatea și infrastructura.
Acest lucru contează deoarece o politică care descrie un proces fictiv este dificil de operat și dificil de auditat.
Centralizarea dovezilor și coordonarea
Maparea riscurilor, lucrările de politică, dovezile de control, informațiile furnizorilor și pregătirea auditurilor au fost gestionate ca un singur program. experții în materie de subiect au furnizat încă dovezi tehnice, dar nu au fost responsabili pentru orchestrarea fiecărei sarcini de conformitate.
3. Prioritize meaningful gaps
Programul s-a concentrat pe diferențele dintre așteptările documentate și operațiunile reale, apoi a închis lacunele care au afectat în mod substanțial securitatea și pregătirea pentru audit.
Acesta este modelul pe care ZebraByte îl susține prin intermediul platformei sale cloud: organizația poate opera sistemul în sine, un consilier profesionist îl poate gestiona pentru clienți, sau ZebraByteManaged Compliance poate prelua mai mult din activitatea operațională.
Results
Rapid readiness
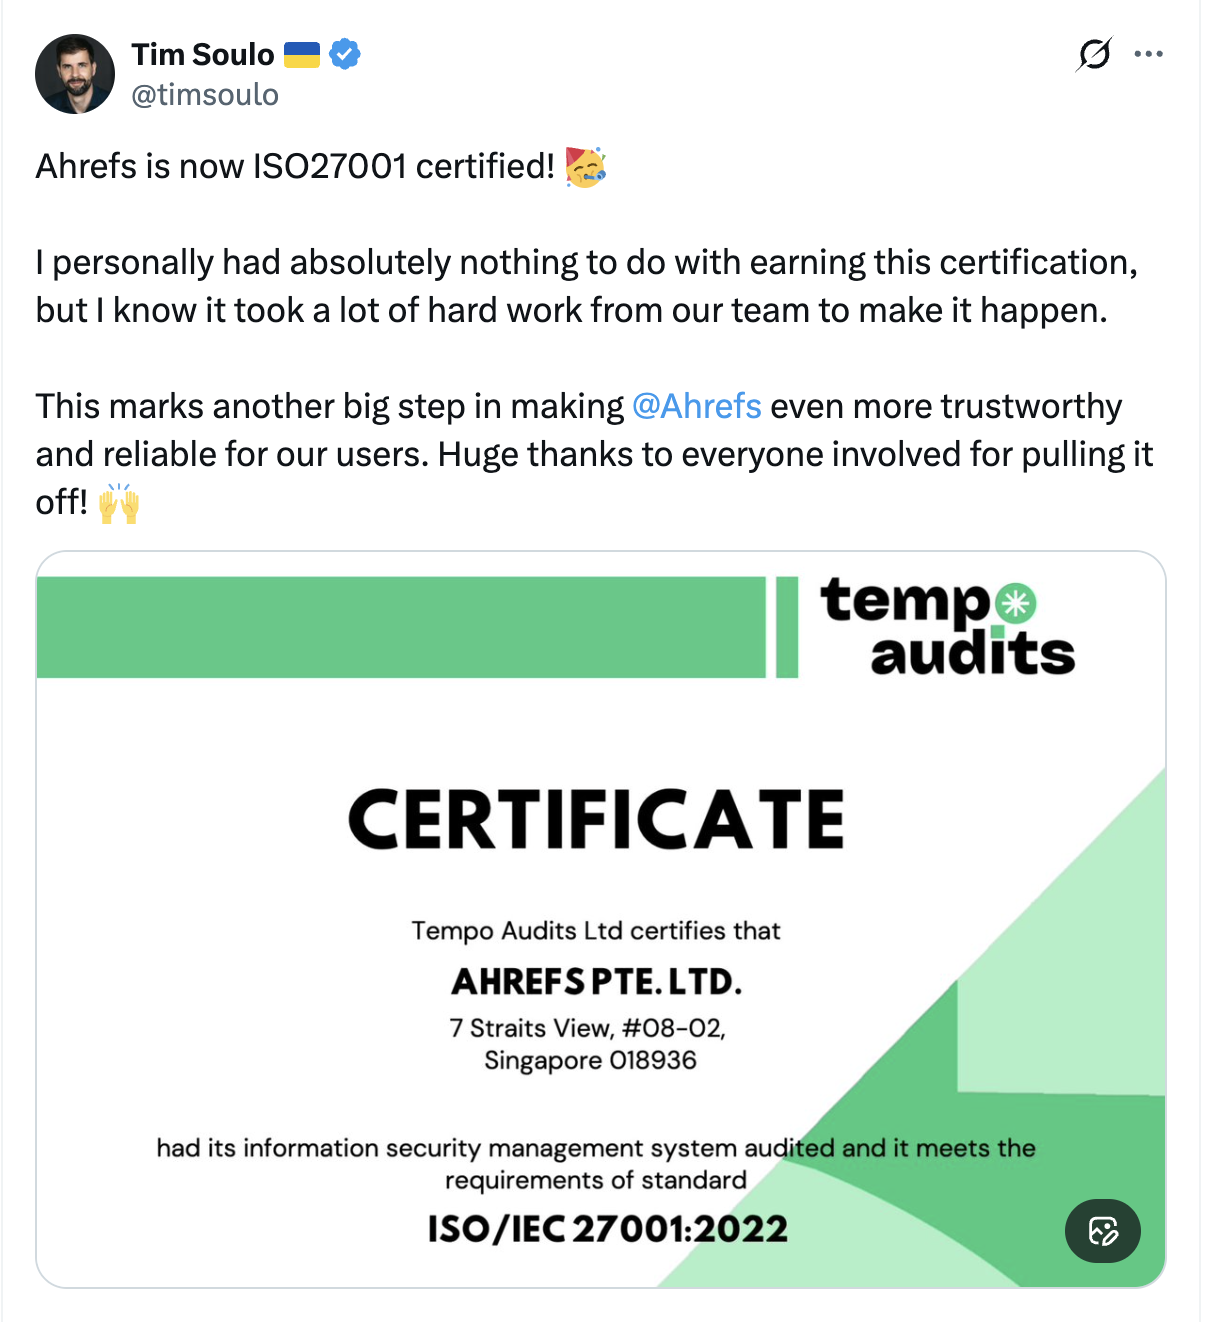
Proiectul de referință a trecut de la lucrările structurate de conformitate la pregătirea de audit în aproximativ zece săptămâni și a atins certificarea ISO27001 în aproximativ treisprezece săptămâni.
Punctul important nu este că fiecare organizație va urma aceeași linie de timp. Scopul, maturitatea, disponibilitatea auditorului și lucrările de remediere afectează toate durata. Lecția transferabilă este că o organizație cu practici de securitate puternice existente se poate mișca mult mai repede atunci când aceste practici sunt cartografiate și dovedite eficient.
Conserving internal resources
O platformă plus un model de asistență de specialitate poate elimina o mare parte din munca care se află în mod normal în inginerie:
- mapping controls;
- organizing evidence;
- maintaining policy workflows;
- monitorizarea riscurilor și remedierea acestora;
- assessing third parties;
- coordinating audit preparation.
Ingineria încă deține realitatea tehnică. pur și simplu nu trebuie să dețină mașina administrativă pentru a o dovedi.
Financial impact
Angajamentul de referință a raportat o reducere de 70-80% a comisioanelor pentru consultanți în comparație cu o abordare tradițională în stilul consultanței la scară largă, alături de o suprapunere internă scăzută.
Acest tip de economii depinde în mare măsură de domeniul de aplicare și de mărimea organizației, deci ar trebui tratată ca un rezultat specific cazului, mai degrabă decât o promisiune universală ZebraByte.
Why it worked
Ahrefs avea deja o puternică disciplină de securitate și inginerie. formalizarea a ceea ce a funcționat, automatizarea muncii repetabile și concentrarea eforturilor de specialitate în locurile în care a fost necesară judecata.
Odată ce fundația ISO27001 a existat, lucrările de asigurare conexe, cum ar fi SOC2, confidențialitatea și guvernanța AI ar putea reutiliza părți ale aceluiași model de risc, control și dovezi.
Ce alte organizații pot învăța din acest caz
O echipă tehnică matură care se apropie de ISO27001 ar trebui să întrebe:
- Ce procese de securitate funcționează deja în mod fiabil, dar lipsesc dovezi oficiale?
- Care controale necesită cu adevărat remediere, mai degrabă decât mai multă documentație?
- Pot fi colectate dovezi în mod continuu din sistemele existente?
- Sunt politicile aliniate cu operațiunile reale?
- Timpul specialistului este cheltuit pe judecată sau pe administrarea repetată?
- Poate biblioteca de control rezultat să susțină alte cadre mai târziu?
Lecţia principală este aceea că Conformitatea ar trebui să traducă ingineria puternică în dovezi de încredere, nu să înlocuiască ingineria puternică cu lucrări de hârtie.
