



Data records
Inventariem categoriile de date relevante, sensibilitatea lor și contextul de business în care sunt folosite.

Date, processing activities, DPIA, transferuri, furnizori, rights requests și evidence — organizate în același program cu risks, controls și măsurile tehnice de securitate.
Privacy graph
RoPA, DPIA, vendor reviews și security nu trebuie să trăiască în documente fără legătură între ele. În ZebraByte, processing activities, risks, vendors, controls și evidence pot fi urmărite ca elemente ale aceluiași program cloud.
Platforma ajută la organizare și trasabilitate. Nu determină singură ce lege se aplică și nu înlocuiește interpretarea juridică atunci când aceasta este necesară.
Privacy lifecycle
Programul pornește de la datele și activitățile reale și păstrează legătura dintre risc, proces și dovadă.
Inventariem categoriile de date relevante, sensibilitatea lor și contextul de business în care sunt folosite.
Documentăm scopurile, categoriile de persoane vizate și date, destinatarii, transferurile, retenția și măsurile relevante pentru activitățile de prelucrare.
DPIA, TIA și alte evaluări sunt legate de processing, vendors, risks și măsurile care tratează riscul.
Cereri precum acces, rectificare sau ștergere sunt urmărite ca procese cu owners, termene și acțiuni verificabile.
Actualizăm records, policies, third parties și evidence atunci când procesele, datele sau infrastructura se schimbă.
RoPA / processing record
Evidența activităților de prelucrare devine utilă când păstrează context suficient pentru review și este actualizată atunci când procesul se schimbă.
De ce există prelucrarea și ce rezultat urmărește organizația.
Categorii de persoane vizate și categorii de date implicate.
Cine primește sau poate accesa datele, inclusiv third parties relevanți.
Transferuri către țări terțe sau organizații internaționale, unde se aplică.
Termenele sau criteriile de păstrare și ștergere, unde pot fi stabilite.
Descrierea generală a măsurilor tehnice și organizatorice relevante.
Impact assessments
DPIA și TIA nu trebuie să fie fișiere izolate. Le legăm de processing, transferuri, furnizori, risks și măsurile care justifică decizia.
Data Protection Impact Assessment
Pentru prelucrări care pot genera risc ridicat pentru drepturile și libertățile persoanelor, structurăm evaluarea riscului, măsurile de reducere și deciziile care trebuie documentate.
Transfer Impact Assessment
Pentru transferurile internaționale relevante, păstrăm contextul transferului, părțile implicate, garanțiile și măsurile suplimentare într-o evaluare legată de processing și furnizori.
Data subject requests
Cererile persoanelor vizate pot fi urmărite printr-un proces controlat, cu owner, task-uri și status, fără să împrăștii informația între email, documente și liste separate.
Accesul trebuie limitat la persoanele care au nevoie să proceseze cererea, iar datele personale inutile nu trebuie introduse în câmpuri libere doar pentru comoditate.
Vezi documentația Privacy Management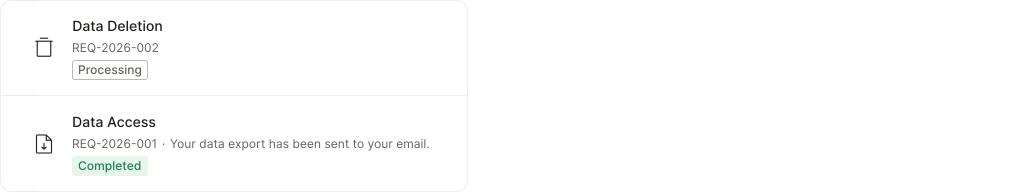
Processor chain
Vendors, processors, subprocessors și transferurile trebuie urmărite împreună cu processing activities și riscurile pe care le introduc.
Inventar, roluri, servicii, DPA-uri și contextul în care furnizorii prelucrează sau pot accesa date personale.
Legăm documentele și garanțiile relevante de furnizor și de activitățile de prelucrare pe care le susține.
Identificăm transferurile relevante și păstrăm evaluările și documentația asociată acolo unde sunt necesare.
Schimbările furnizorilor, serviciilor sau condițiilor de prelucrare se întorc în privacy program și în risk review.
Technical measures
Riscul pentru datele personale nu poate fi tratat doar prin policies și notices. Măsurile tehnice și organizatorice trebuie legate de riscurile și processing activities pentru care există.
Vezi Cyber SecurityLegal reference
GDPR este Regulamentul (UE) 2016/679. ZebraByte ajută la organizarea și operarea programului de privacy și la măsurile tehnice asociate; serviciul nu înlocuiește consultanța juridică atunci când o interpretare legală specifică este necesară.
Regulamentul (UE) 2016/679 — EUR-LexZebraByte ajută la structurarea și operarea programului de privacy, la evidence și la măsurile tehnice. Atunci când este necesară o interpretare juridică specifică, aceasta trebuie validată cu specialistul juridic sau DPO-ul competent.
Nu ar trebui să fie. Evidențele activităților de prelucrare sunt utile atunci când reflectă procesele reale, destinatarii, transferurile, retenția și măsurile de securitate și sunt actualizate când prelucrarea se schimbă.
GDPR cere o DPIA înaintea unei prelucrări susceptibile să genereze un risc ridicat pentru drepturile și libertățile persoanelor. Evaluarea concretă depinde de natura, contextul, scopul și riscurile prelucrării.
Da. Rights requests pot fi urmărite printr-un workflow cu owners și task-uri. Trebuie limitat accesul la persoanele care au nevoie să proceseze cererea și evitată introducerea inutilă de date personale în câmpuri libere.
Da, atunci când măsurile și riscurile se suprapun. Același control tehnic sau aceeași dovadă poate susține mai multe obligații, fără a presupune că framework-urile sunt echivalente juridic.
Putem începe cu un gap assessment și transforma rezultatul într-un program urmărit continuu în platforma ZebraByte.
Discută despre GDPR
Nu găsești framework-ul pe care îl cauți?
Discută cu noi — este posibil să îl putem include în program.
Nu vedeți cadrul pe care îl căutați?
Reach out – este posibil să o susținem deja în program.