




Cum a închis Blaxel afacerile întreprinderilor fără a încetini
Reference case study. Această pagină păstrează o adevărată călătorie de conformitate ca exemplu al modului în care o platformă de conformitate susținută de experți poate ajuta o companie tehnică să formalizeze securitatea.
The Challenge: Blaxel avea deja fundații puternice de securitate tehnică, dar oportunitățile mai mari ale clienților au introdus cerințe formale în ceea ce privește asigurarea, documentarea și guvernanța.
The Approach: Programul a început cu SOC2, apoi a reutilizat structura de control rezultată peste ISO27001, cerințele de confidențialitate și obligațiile privind datele de sănătate, în loc să trateze fiecare cadru ca un proiect separat.
The Results:
- Raportul SOC2 emis ca bază pentru o conformitate mai largă;
- cerințele ISO27001, HIPAA, GDPR și CCPA, combinate într-un singur model de operare;
- Vânzările întreprinderilor ar putea continua fără a se conforma unui proiect de inginerie cu normă întreagă.
About Blaxel
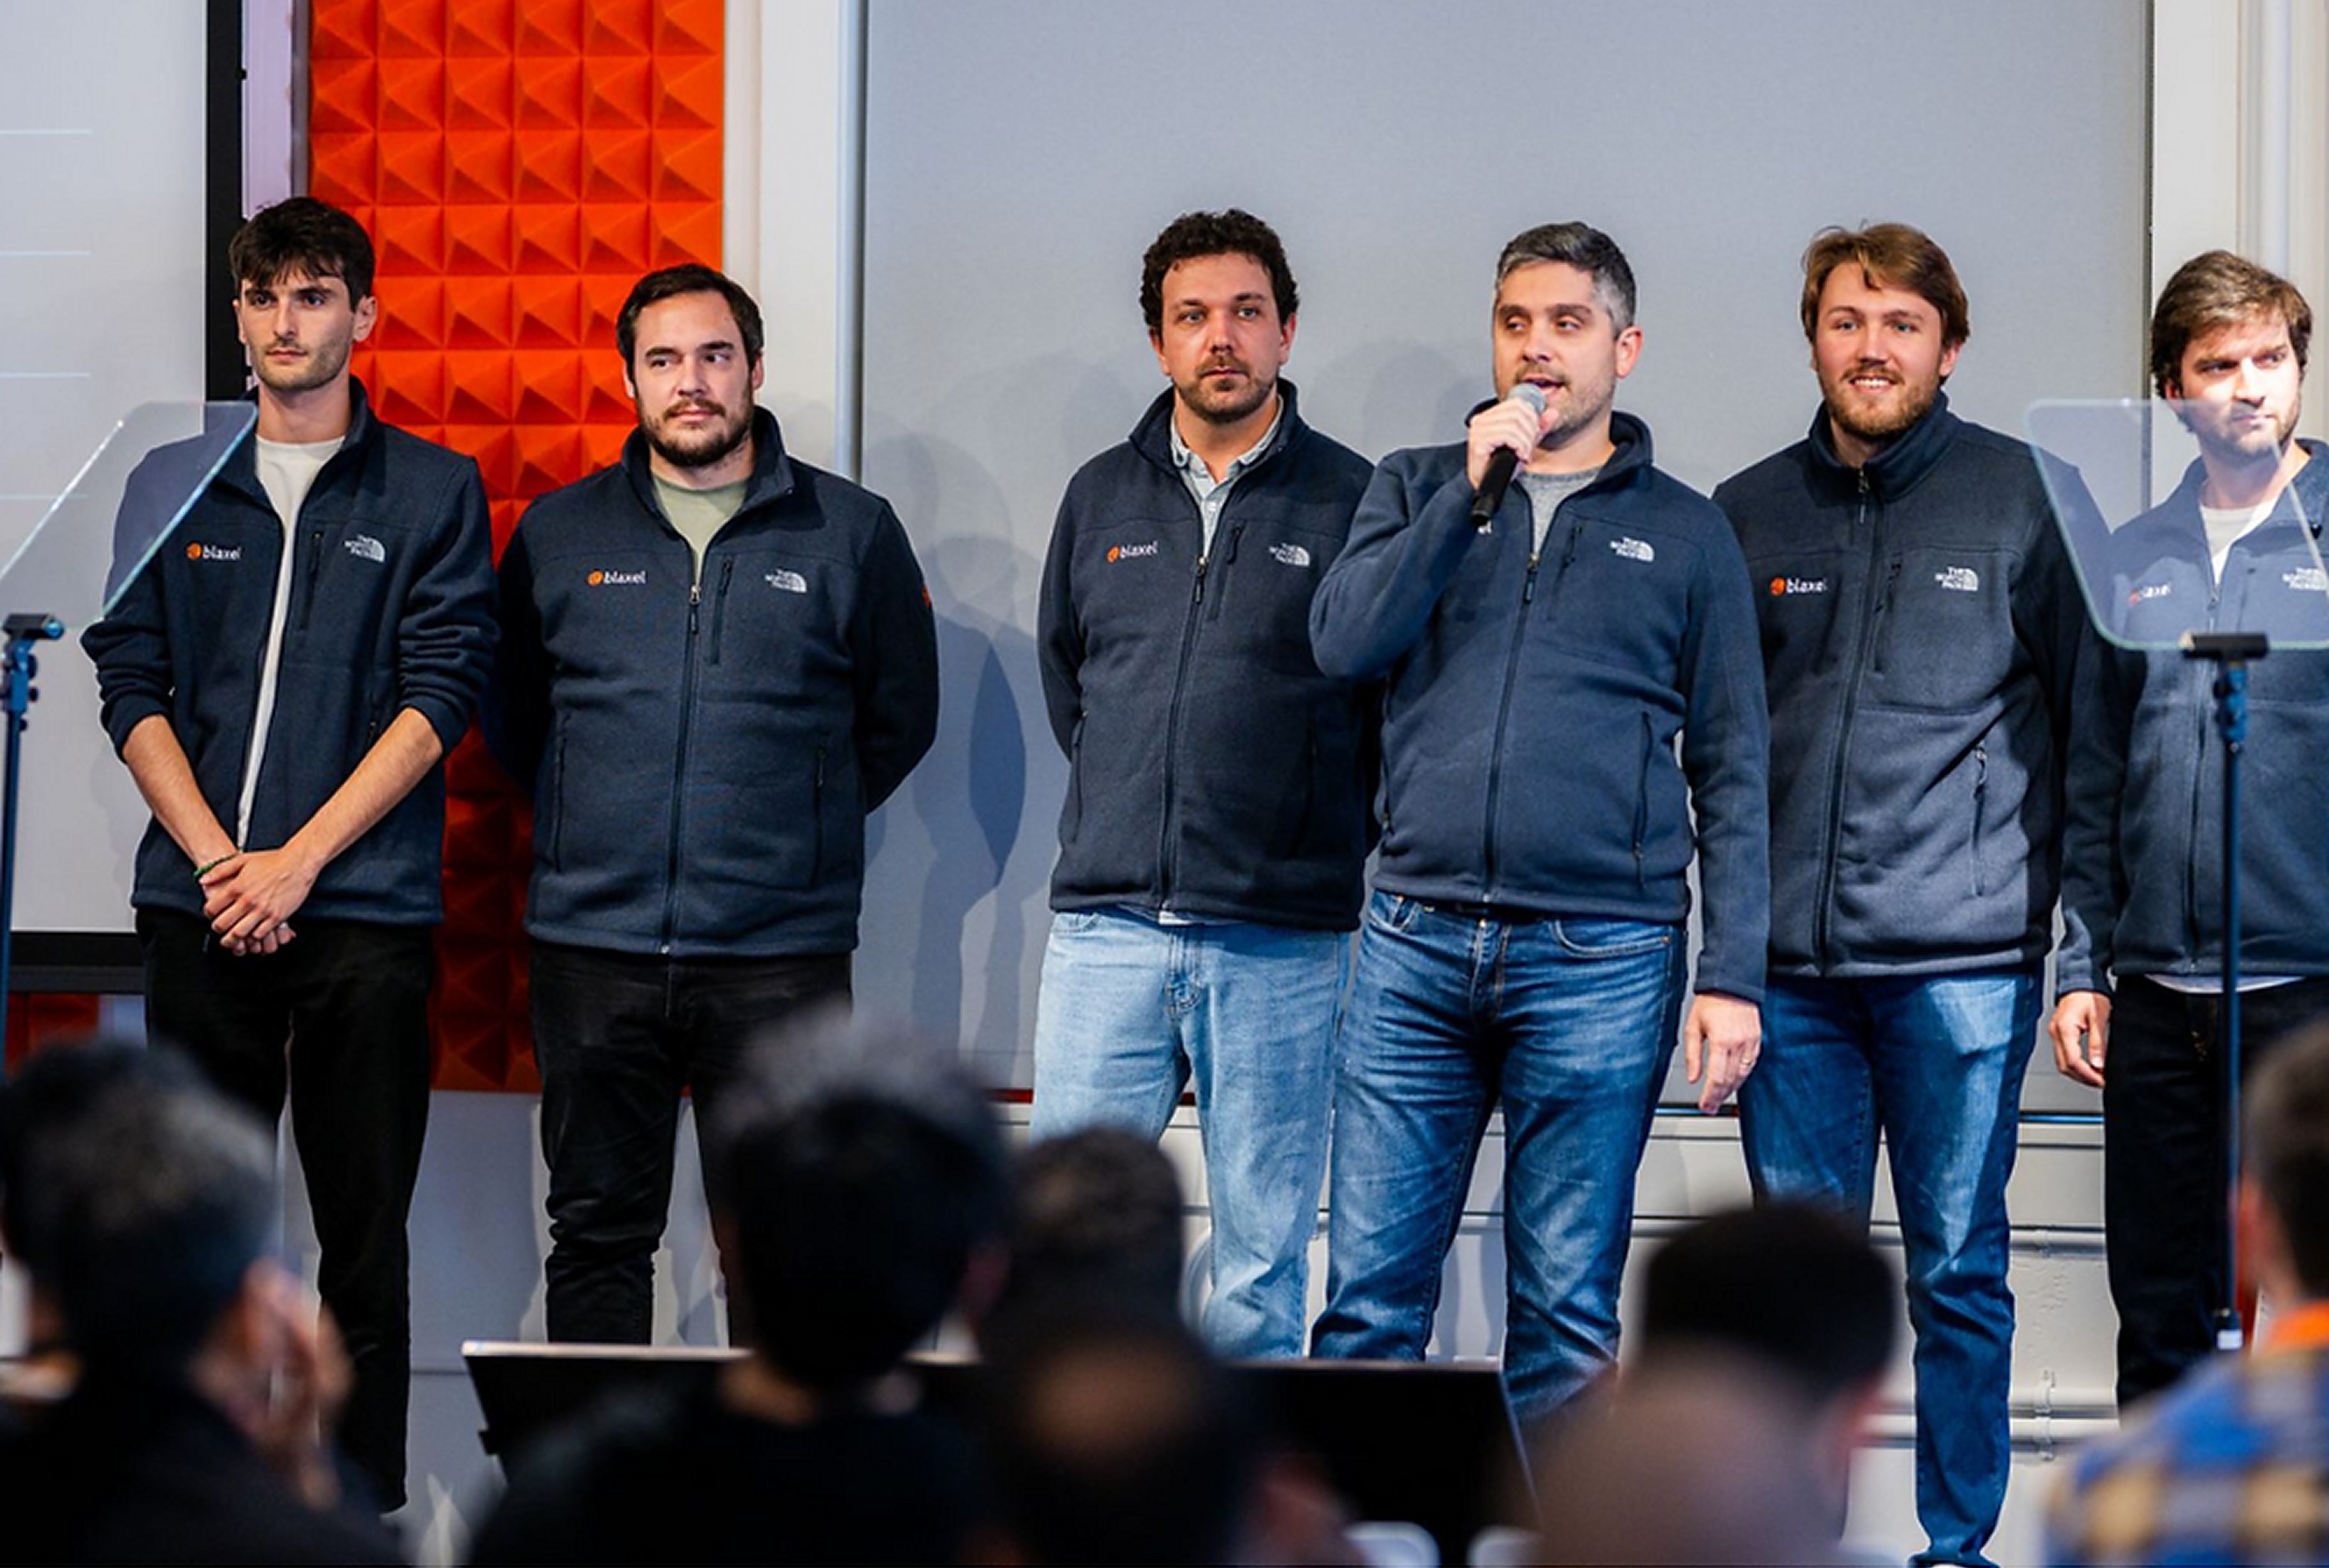
Blaxel Mediile sale perpetue de sandbox sunt concepute pentru a păstra contextul și pentru a relua execuția rapid, mai degrabă decât să se comporte ca medii de scurtă durată de unică folosință.
Atunci când o companie găzduiește executarea agentului, inferența, memoria și sarcinile de lucru ale clienților pe aceeași infrastructură, securitatea devine parte din produsul însuși.
Blaxel a luat securitatea în serios încă de la început. Provocarea a fost de a dovedi că poziția într-un mod în care echipele de achiziții și securitate ale întreprinderilor ar putea evalua în mod consecvent.
Fundații puternice de securitate, dar fără spațiu pentru conformitate
Blaxel a fost o echipă tehnică mică și senior care a construit o infrastructură profundă de IA. Arhitectura, controlul accesului și securitatea operațională au fost deja preocupări importante de inginerie.
Cu toate acestea, pe măsură ce oportunitățile de afaceri au apărut, bunele practici informale nu mai erau suficiente.
- chestionare de securitate cu răspunsuri bazate pe dovezi;
- documented policies and ownership;
- formal risk management;
- SOC 2 assurance;
- confidențialitate și cerințe specifice sectorului;
- un proces clar pentru excepțiile de securitate și remedierea acestora.
Este un punct de cotitură comun pentru companiile tehnice.Organizaţia poate fi deja sigură în termeni practici, dar creşterea comercială necesită ca securitatea să fie structured, evidenced and repeatable.
A compliance operating model, not another checklist
Modelul util în acest caz de referință a fost de a trata software-ul și îndrumarea experților ca un singur model de operare.
În loc să ceară inginerilor să mențină un univers separat de foi de calcul de conformitate, programul ar putea centraliza:
- controlul şi controlul proprietarilor;
- policies and approvals;
- evidence;
- risk assessments;
- vendor reviews;
- findings and remediation;
- framework mappings;
- audit preparation.
Întrebările tehnice necesită în continuare judecată tehnică, dar sarcina de coordonare și de gestionare a dovezilor nu trebuie să se așeze la fiecare inginer individual.
O companie sau un consilier profesionist poate opera platforma ZebraByteCloud direct, sau ZebraByteManaged Compliance poate prelua responsabilitatea pentru mai mult din program atunci când clientul dorește o abordare hands-off.
SOC 2 first, then reuse the foundation
Prima piatră de hotar formală în acest caz a fost SOC2. odată ce programul de bază a existat, cadrele conexe au devenit mai ușor de abordat, deoarece multe controale ar putea fi cartografiate, mai degrabă decât recreate.
For example:
- controlul identității și accesului poate sprijini mai multe cadre;
- Managementul riscurilor poate alimenta atât obligațiile de securitate, cât și cele de confidențialitate;
- dovada managementului furnizorilor poate fi reutilizată în cadrul programelor de asigurare;
- incident-response processes can satisfy overlapping expectations;
- aprobările de politici și revizuirile recurente pot fi menținute o singură dată și cartografiate de mai multe ori.
Acest lucru evită modul de eșec comun în care SOC2, ISO27001, GDPR, HIPAA și alte cerințe devin proiecte izolate cu dovezi duplicate și proprietari concurente.
Conformitatea ca întreprindere facilitate
Pentru o companie care vinde infrastructură critică, asigurarea formală poate elimina frecarea din vânzări, mai degrabă decât o poate adăuga.
Odată ce programul de securitate devine audibil, compania poate răspunde mai rapid la întrebările întreprinderii, poate demonstra modul în care funcționează controalele și poate oferi cumpărătorilor o cale mai clară prin diligență.
Lecția mai largă nu este că fiecare start-up are nevoie de fiecare cadru imediat. este că arhitectura de conformitate ar trebui să fie suficient de reutilizabilă încât un nou cadru să nu forțeze echipa să înceapă de la zero.
Ce poate lua o altă companie tehnică din acest caz
O companie similară poate utiliza următoarea secvență:
- Începeți cu cerința comercială sau de reglementare care blochează de fapt creșterea. Nu implementați cadre doar pentru a acumula badge-uri.
- Inventați controlele care funcționează deja în producție. O bună inginerie ar trebui să devină punctul de plecare pentru conformitate.
- Formalize the missing governance. Definiți proprietarii, politicile, dovezile și revizuirile repetate.
- Build one control library. Hartați mai multe cadre în acea bibliotecă, în loc să mențineți programe separate.
- Keep expert judgement available. Automatizarea poate colecta și organiza dovezi, dar deciziile privind domeniul de aplicare, riscul și remedierea necesită în continuare expertiză.
- Use the program continuously. Conformitatea ar trebui să rămână parte a operațiunilor după încheierea auditului.
În special pentru infrastructura AI, această fundație poate deveni parte a propunerii de valoare a întreprinderii: cumpărătorii obțin dovezi că sistemele care rulează sarcini de lucru sensibile sunt susținute de un program de securitate matur.
