




Access Logs
Obțineți o vizibilitate completă a fiecărei acțiuni din organizația dvs. cu jurnalele de audit pregătite pentru SIEM pe care auditorii le așteaptă în timpul evaluărilor SOC2 și ISO27001.
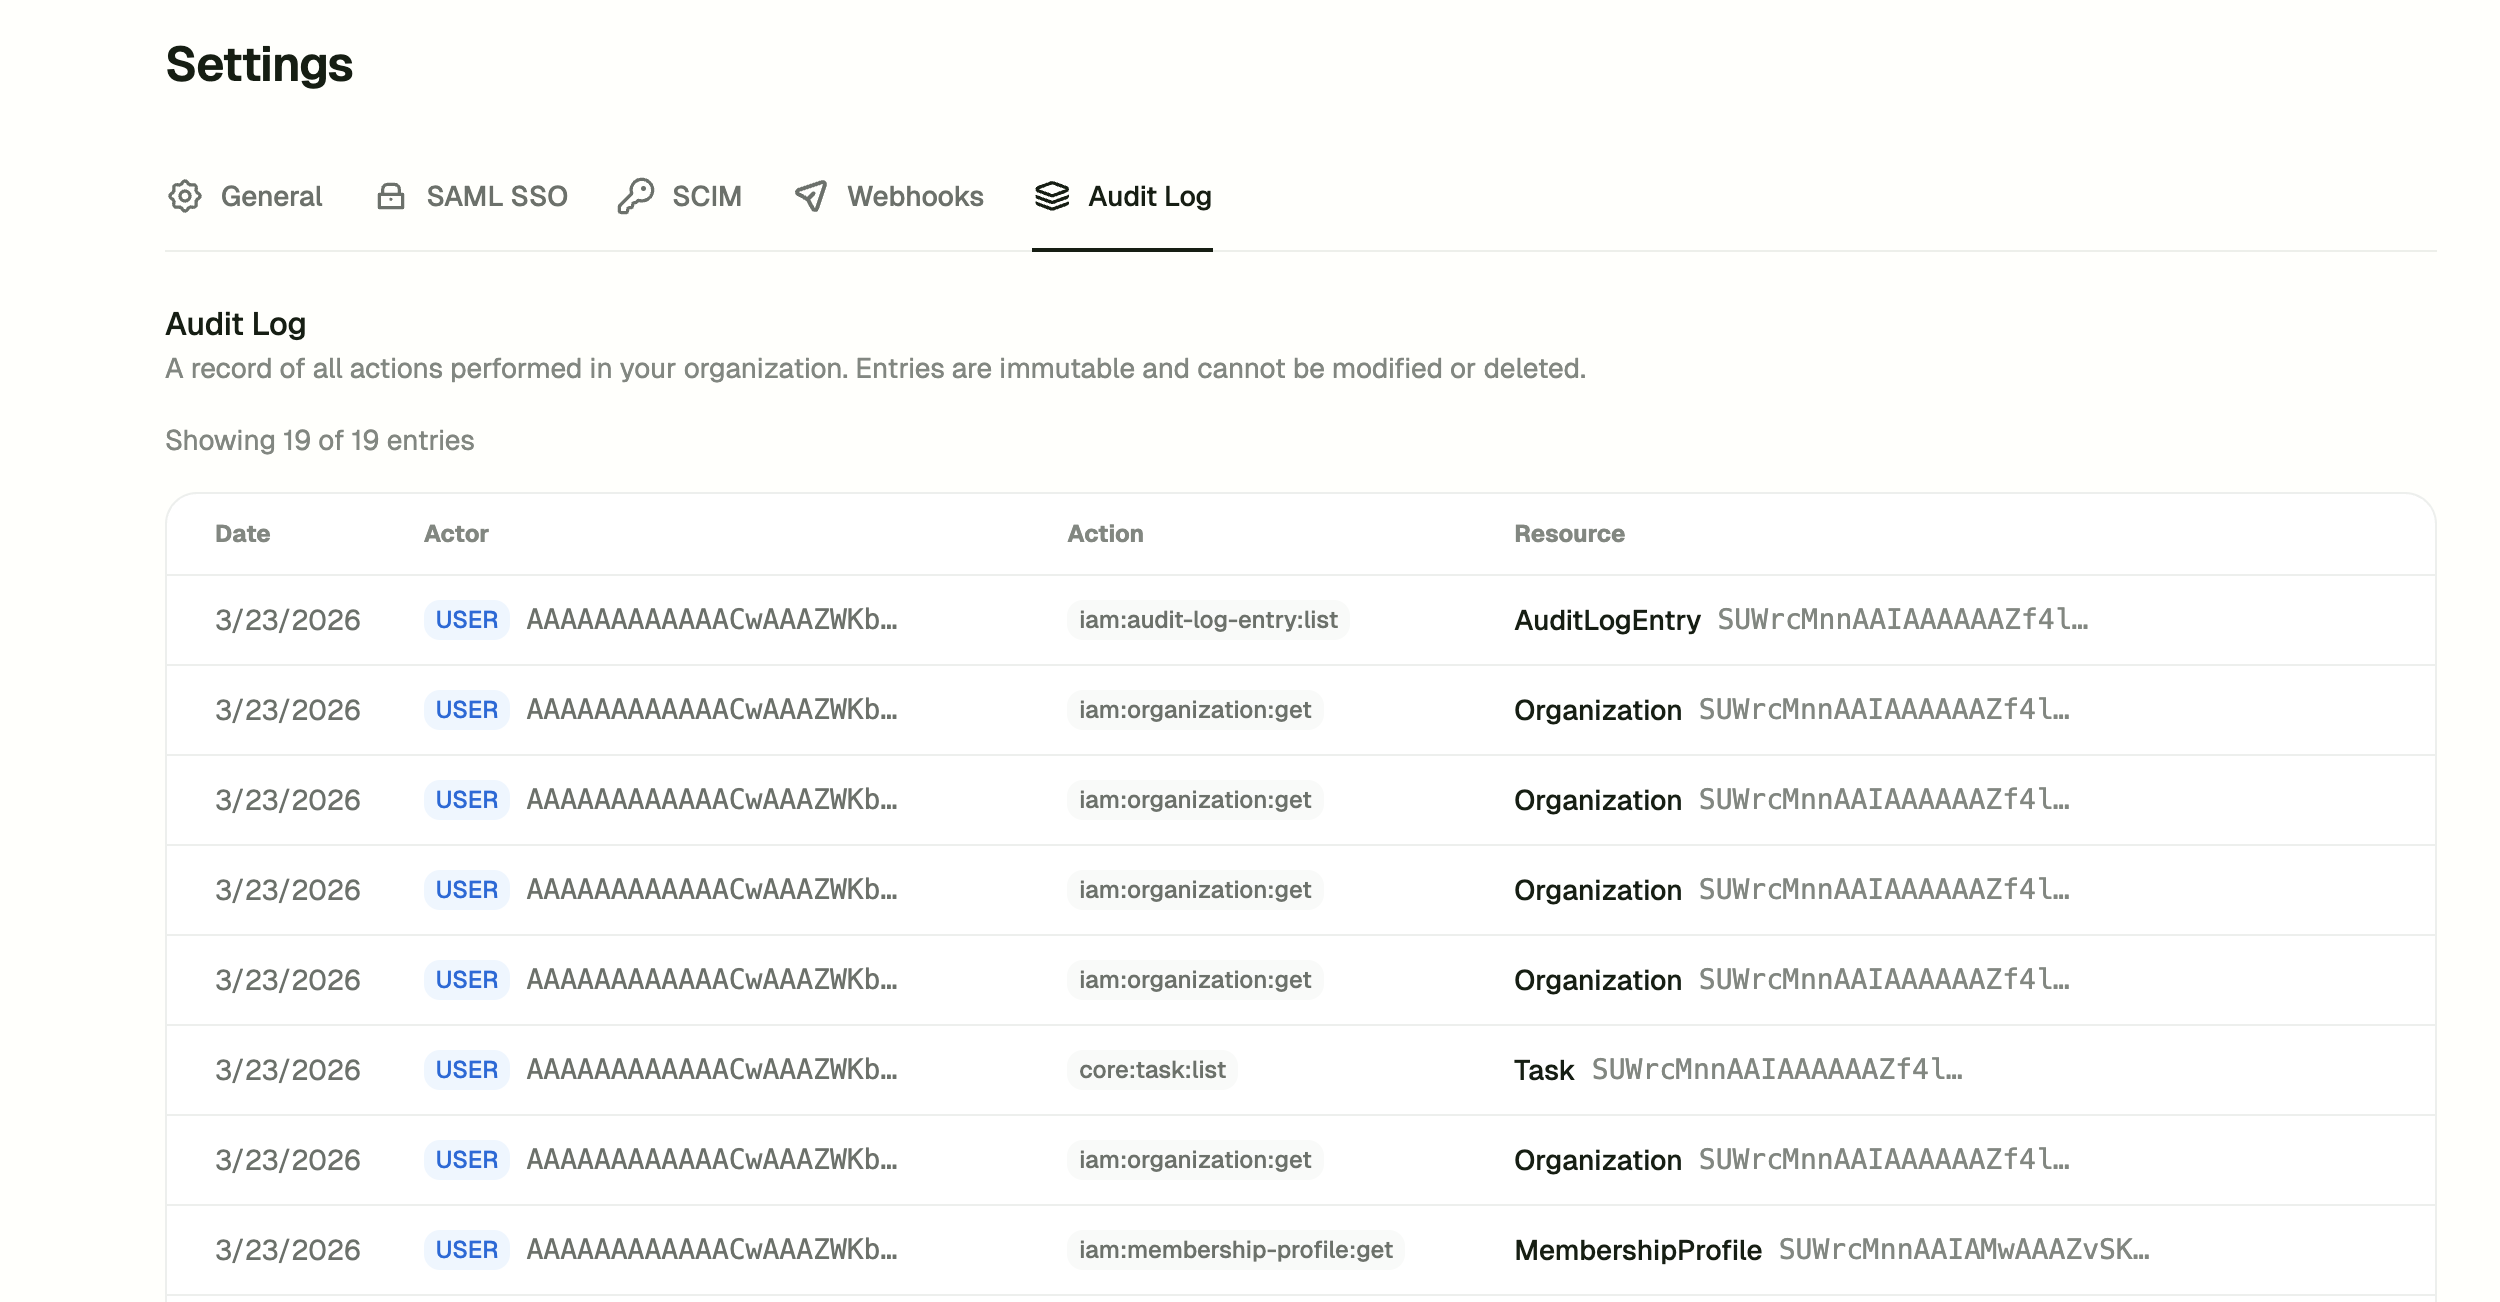
Fiecare acțiune din organizația dvs. este acum înregistrată și vizibilă într-un singur loc. cine s-a conectat, cine a actualizat o politică, cine a invitat un nou membru al echipei, când sa întâmplat și de unde.
În timpul unei revizuiri SOC2 sau ISO27001, una dintre primele întrebări este „poți să-mi arăți o pistă de audit?”
Jurnalele sunt pregătite SIEM, astfel încât dacă echipa dvs. de securitate utilizează deja o platformă centralizată de înregistrare, pot trage evenimentele ZebraByte direct în tablourile lor de bord existente și pot alerta fluxurile de lucru.
