




Personal API Tokens
Creați, listați și revocați propriile token-uri de purtător pentru scripting împotriva ZebraByte API, fără a partaja un cont de serviciu cu echipa dvs.
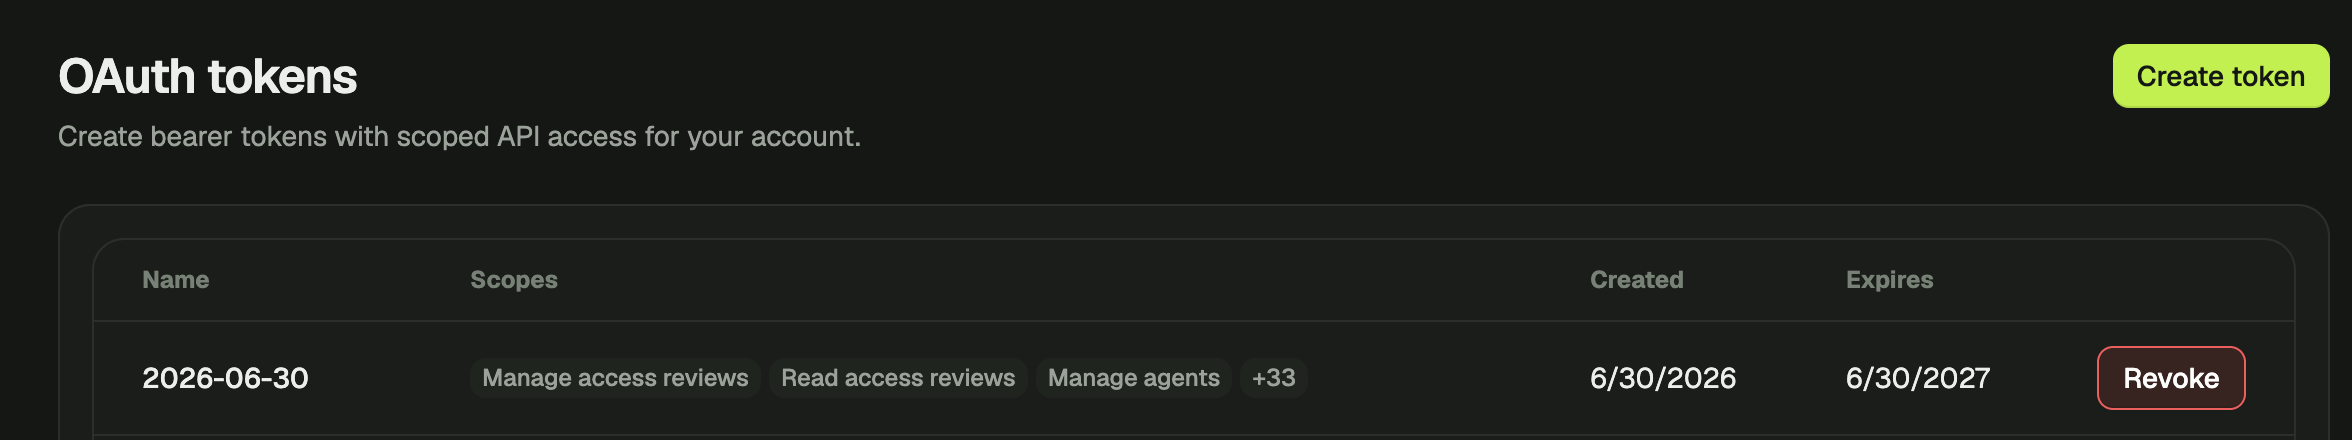
Până acum, apelarea ZebraByte API în afara consolei a însemnat fie construirea unei aplicații OAuth2, fie împrumutarea unui token pentru altceva.
Personal API token-uri rezolva acest lucru. /me/oauth-tokens în consola, și puteți crea un token purtător acoperit cu propria identitate, lista token-urile pe care le-ați emis și revocați oricare dintre ele la fața locului. Fiecare v1API domeniul de aplicare este acum înregistrat și pus în aplicare, astfel încât token-urile funcționează numai pentru ceea ce au fost de fapt acordate.
Auditorii au primit v1:iam:read domeniul de aplicare în mod implicit, care acoperă accesul numai la citire API la majoritatea necesităților de instrumente de audit fără o cerere separată.
