




Qovery
Conectați Qovery ca sursă de revizuire a accesului utilizând un token organizațional API cu rolul de administrator, astfel încât platforma să poată enumera membrii organizației.
platforma citește membrii organizației dvs. Qovery prin intermediul Qovery API, astfel încât să puteți verifica cine are acces.
Prerequisites
Section titled “Prerequisites”- the platform organization administrator access
- The Owner, Admin or DevOps rol în Qovery. Aceste trei roluri încorporate acoperă setarea organizației, care include token-uri API. Un rol personalizat nu poate genera un
- The Organization ID, pe care dialogul Connect îl solicită alături de token. este un UUID, iar Qovery îl folosește ca
{organizationId}cu organizaţia deschisă în Consolă, ID-ul este segmentul care urmează/organization/in the address bar
Collected Fields
Section titled “Collected Fields”| the platform field | Qovery field | Notes |
|---|---|---|
| Name | name | Falls back to nicknameApoi la adresa de e-mail |
email | ||
| Role | role | OWNER, ADMIN, DEVELOPER and VIEWER sunt afișate ca proprietar, administrator, dezvoltator și vizualizator, potrivite fără a ține cont de caz. Orice altă valoare este afișată ca Qovery o returnează, iar un membru fără rol este listat fără un |
| Admin | role | În calitate de administrator atunci când role is OWNER or ADMINîncheiat fără a ține cont de caz |
| Status | Not supported | |
| MFA | Not supported | |
| Last login | last_activity_at | Qovery o documentează ca fiind ultima dată când utilizatorul a fost conectat. Lasă gol atunci când câmpul este absent sau nu este un timestamp RFC 3339 |
| External ID | id | Identificator stabil utilizat pentru a urmări contul prin recenzii |
| Created at | created_at | Când membrul s-a alăturat organizaţiei |
platforma trece orice membru Qovery revine fără o adresă de e-mail.
Step 1: Create an API Token
Section titled “Step 1: Create an API Token”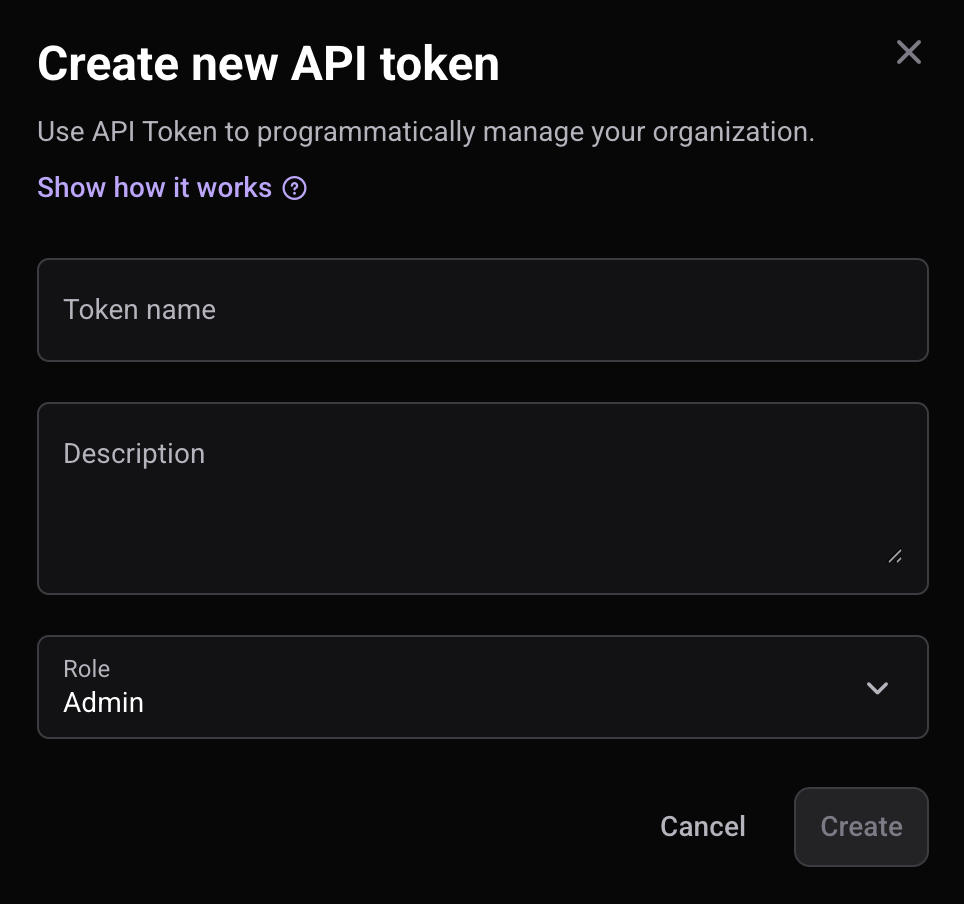
- In the Qovery ConsoleSemnat în calitate de Owner, Admin or DevOps utilizator, deschideţi organizaţia pe care doriţi să o revizuiţi, faceţi clic pe Settings tab, then open the API token section.
- Click Add new, enter a Token name (e.g.
Probo Access Review) and a Description, then pick Admin in the Role list. - Click CreateQovery îl afișează o dată și nu îl puteți recupera mai târziu, astfel încât să îl stocați în siguranță.
Step 2: Connect in the platform
Section titled “Step 2: Connect in the platform”- Pe platformă, du-te la Access Reviews > Sources > Add Source.
- Find Qovery, click API KeyPuneți-vă în casetă, introduceți Organization ID, and click Connect.
platforma numește sursa după organizația dvs. și atrage membrii săi în campaniile dvs.
Troubleshooting
Section titled “Troubleshooting”- Token rejected. Qovery răspunde unui token lipsă sau nevalid cu un 401.Confirmă valoarea este un token organizațional API care este încă listat sub Settings > API token, și nu un token de sesiune Console, pe care API îl acceptă numai ca
Bearercredential. - No members appear. Un token poartă numai permisiunile rolului cu care a fost creat, iar Qovery rezervă managementul membrilor pentru rolurile Proprietar și Administrator. Un token creat cu un rol mai restrâns poate fi refuzat la punctul final al membrilor. Admin rolul şi să confirme Organization ID aparține aceleiași organizații ca și tokenul.
- Organization ID unknown. Deschideți organizația din Consolă și citiți UUID-ul care urmează
/organization/în URL, sau apelGET https://api.qovery.com/organizationcu tokenul pentru a enumera organizațiile pe care le poate vedea, fiecare cuid. - Token creation is unavailable. Numai rolurile proprietar, administrator și DevOps încorporate pot genera token-uri API. Un rol personalizat nu poate, așa că cereți cuiva care deține unul dintre aceste roluri să creeze tokenul.