




Scaleway
Conectați Scaleway ca sursă de revizuire a accesului utilizând o cheie secretă IAM și ID-ul organizației pentru a verifica cine are accesul IAMReadOnly la contul dvs.
platforma citește utilizatorii IAM ai organizației dvs. Scaleway prin intermediul Scaleway IAMAPI, astfel încât să puteți verifica cine are acces.
Prerequisites
Section titled “Prerequisites”- the platform organization administrator access
- O cheie Scaleway API al cărei purtător deține
IAMReadOnly(orIAMUserReadOnlypermisiune, astfel încât să poată enumera utilizatorii Organizației. Owner Acest lucru se întâmplă prin default - Your Scaleway Organization IDÎn cadrul consolei sub Organization Settings (use Copy ID lângă denumirea organizaţiei)
Collected Fields
Section titled “Collected Fields”| the platform field | Scaleway field | Notes |
|---|---|---|
| Name | first_name and last_name | Se întoarce la numele de utilizator, apoi e-mailul |
email | ||
| Role | type | owner → Owner, member → Member |
| Admin | type | În calitate de administrator atunci când type is owner |
| Status | status and locked | Inactiv atunci când contul este blocat sau invitația este încă în așteptare |
| MFA | two_factor_enabled | Dacă este activată autentificarea cu doi factori (se întoarce la mfa flag) |
| Last login | last_login_at | Când utilizatorul s-a înscris ultima dată în |
| External ID | id | Identificator stabil utilizat pentru a urmări contul prin recenzii |
| Created at | created_at | Când utilizatorul a fost adăugat la organizație |
Step 1: Create an API Key
Section titled “Step 1: Create an API Key”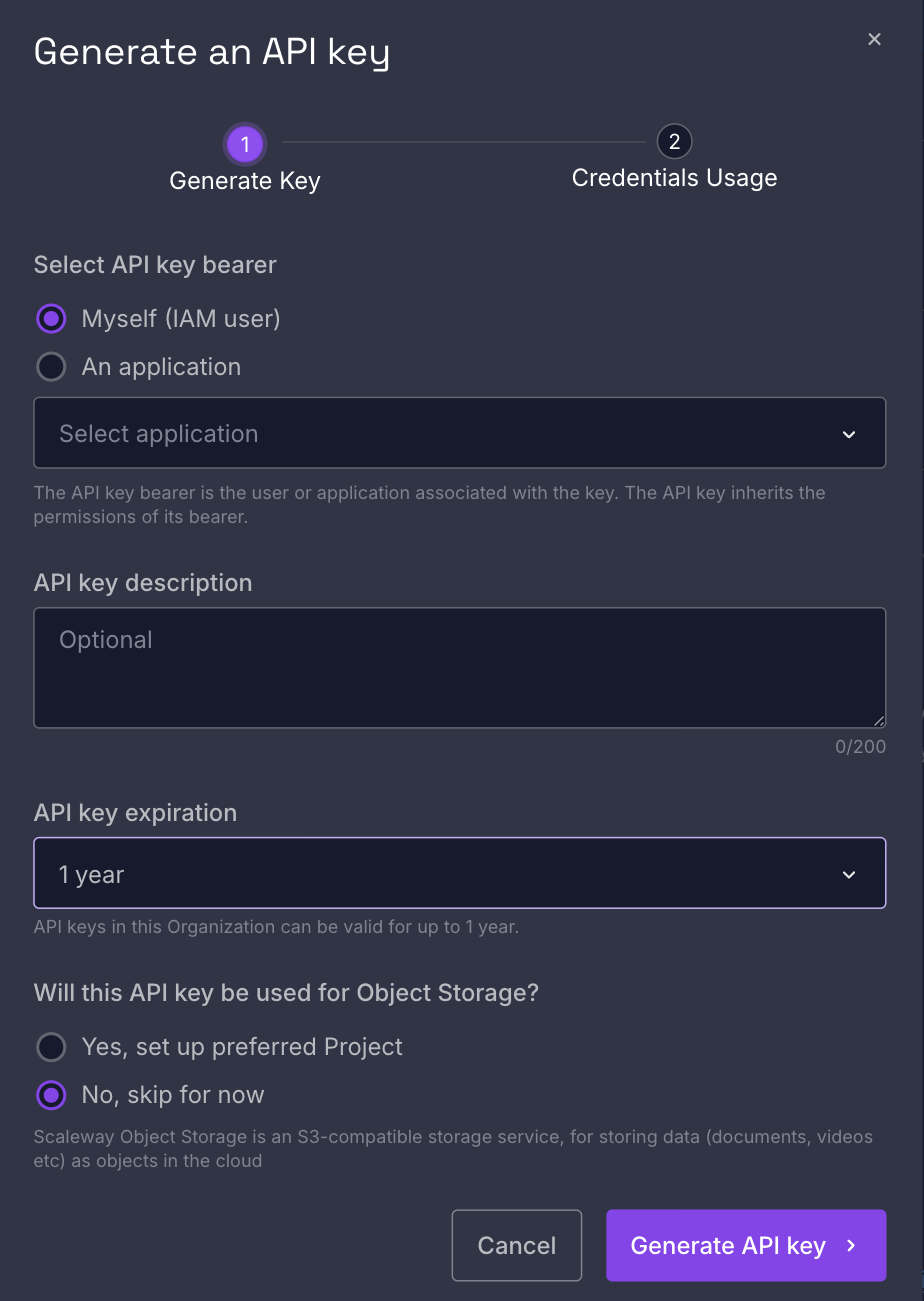
- In the Scaleway console, open IAM & API keys din meniul din dreapta sus, apoi API keys tab.
- Click Generate API key, choose the bearer (însuşi, sau o aplicaţie IAM care deţine
IAMReadOnlypermission), add a description (e.g.Probo Access Review), and generate it. - Copy the secret key (un UUID) și o stocați în siguranță. Se afișează o singură dată.
Step 2: Connect in the platform
Section titled “Step 2: Connect in the platform”- Pe platformă, du-te la Access Reviews > Sources > Add Source.
- Find Scaleway, click API Key, paste the secret key, enter your Organization ID (from Organization Settings), and click Connect.
platforma numește sursa după organizația dvs. și atrage utilizatorii IAM în campaniile dvs.
Troubleshooting
Section titled “Troubleshooting”- Key rejected. Confirmaţi că aţi introdus secret key (a UUID), not the access key (
SCW…) sau ID-ul organizației. Numai cheia secretă autentifică înX-Auth-Tokenheader. - No users appear. Deţinătorul cheii are nevoie de
IAMReadOnlyorIAMUserReadOnlyautorizaţie şi a Organization ID trebuie să se potrivească cu organizația pe care o examinați.